
Сайты и разработка
Аудит безопасности сайта в 2026 году: что проверяют, как проверить сайт самому и сколько это стоит
Аудит безопасности сайта проверяет доступы и двухфакторный вход в админку, обновления CMS, плагинов и библиотек, HTTPS и заголовки безопасности, формы, загрузку файлов, ключи в коде, резервные копии и логи — обычно по списку OWASP Top 10:2025. Бесплатные сервисы смотрят на сайт снаружи, а пентест сайта в российских прайсах — от 150 000 ₽. Аудит с исправлениями в VITON13 — от $73.
Что проверяет аудит безопасности сайта?
Аудит безопасности сайта отвечает на три вопроса: кто может попасть внутрь, что посторонний может заставить сайт сделать и как быстро вы восстановитесь. Находки сверяют с OWASP Top 10:2025, восьмым выпуском списка рисков веб-приложений: первое место снова у нарушения контроля доступа, а ошибки конфигурации поднялись с пятого места на второе.
| Зона | Что смотрит специалист | OWASP 2025 |
|---|---|---|
| Доступ в админку | Личные учётные записи, двухфакторный вход, защита от подбора пароля | A07 Authentication Failures |
| Роли и права | Может ли пользователь открыть или изменить чужие данные | A01 Broken Access Control |
| CMS, плагины, библиотеки | Известные уязвимости, заброшенные плагины, вложенные зависимости | A03 Software Supply Chain Failures |
| HTTPS и заголовки | TLS, редирект на HTTPS, HSTS, Content-Security-Policy | A02 Security Misconfiguration |
| Формы | Инъекции, межсайтовый скриптинг (XSS), защита от спама | A05 Injection |
| Загрузка файлов | Разрешённые типы, где хранятся файлы, могут ли они исполниться | A06 Insecure Design |
| Ключи в коде | Пароли и API-ключи в коде или открытых файлах | A07 Authentication Failures |
| Ошибки и логи | Страницы ошибок с лишними деталями; логи входов без токенов | A10 Exceptional Conditions; A09 Logging and Alerting |
| Резервные копии | Копия вне сервера и проверенное восстановление | Вне списка; статья 19 152-ФЗ |
Хороший аудит проходит и сценарии, которые есть только у вашего бизнеса: промокоды, бронирования, выгрузки клиентской базы. Их правил не знает ни один сканер.
Как проверить сайт на безопасность и вирусы бесплатно?
Бесплатные сервисы смотрят на сайт снаружи, остальное видно в ваших панелях управления. Проверяйте только свои домены.
- Проверьте HTTPS в SSL LabsБесплатный SSL Server Test от Qualys SSL Labs разбирает настройки любого публичного HTTPS-сервера. Цель — оценка A; ниже обычно означает старые протоколы или неполную цепочку сертификатов.
- Оцените заголовки в HTTP ObservatoryHTTP Observatory на MDN даёт сайту 100 баллов и снимает или добавляет их за редиректы, HSTS, Content-Security-Policy, защиту от фреймов и политику Referrer; для A нужно 90.
- Проверьте сайт на вирусыОткройте «Проверку сайта на безопасность» Яндекса и статус Safe Browsing в Google, затем VirusTotal — он сверяет адрес с более чем 70 антивирусами и чёрными списками.
- Загляните в ВебмастерВ Яндекс Вебмастере откройте «Безопасность и нарушения», в Google Search Console — отчёт о проблемах безопасности. При угрозе Яндекс может показать предупреждение в выдаче, а перепроверка после лечения занимает до 30 дней.
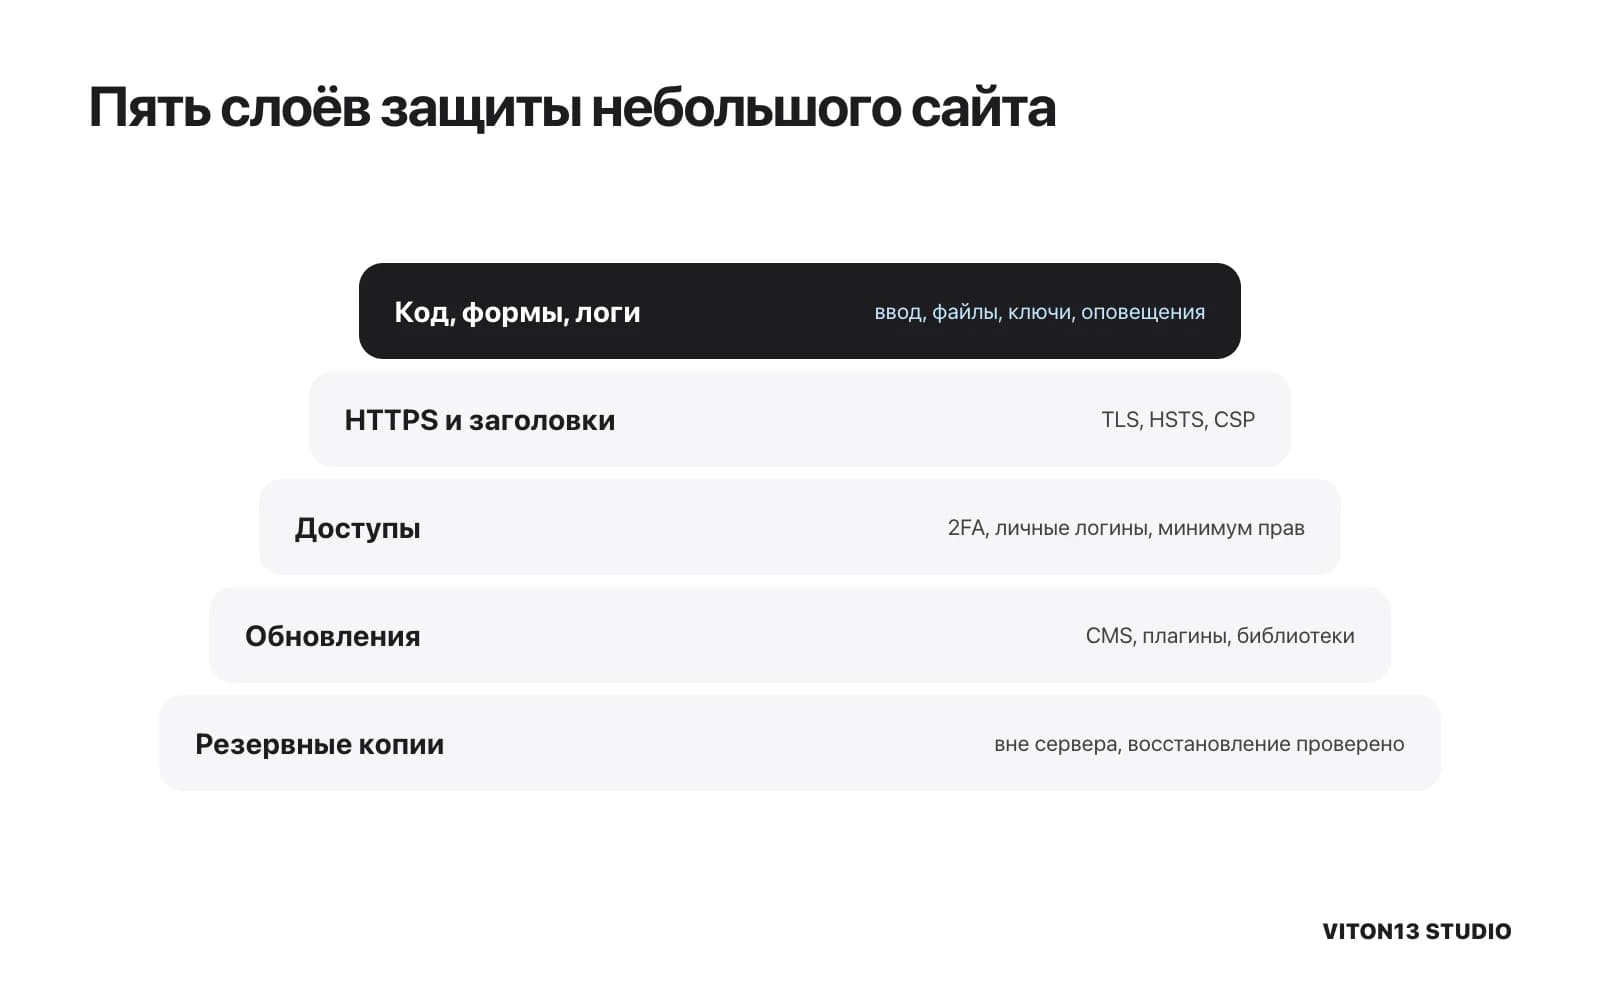
- Проверьте доступыВыпишите всех администраторов в CMS, хостинге, у регистратора и в репозитории, удалите учётные записи без владельца и включите двухфакторный вход.
- Обновите и восстановите копиюОбновите CMS и плагины, удалите лишние и разверните вчерашнюю копию на тестовом адресе: только восстановление доказывает, что копия рабочая.
Ни один из этих сервисов не скажет, может ли клиент открыть чужой заказ, — для этого нужен человек, который читает правила доступа и код.
Самопроверка: насколько защищён ваш сайт
Проверьте себя
Насколько защищён ваш сайт?
Отметьте то, что верно сегодня, а не в планах.
отмечено 0 из 10
Ваш результат: Высокий риск: бот, скорее всего, найдёт вход. Начните сегодня с двухфакторного входа, обновлений и проверенной резервной копии.
Сканер, аудит или пентест сайта: что выбрать?
Сканер — программа, которая сверяет сайт с известными проблемами; аудит — специалист, который проверяет настройки и код под ваши риски; пентест — человек, который пытается взломать сайт в согласованных рамках. Британский центр кибербезопасности NCSC не советует делать пентест основным способом поиска уязвимостей.
| Сканер | Аудит | Пентест | |
|---|---|---|---|
| Кто | Программа по расписанию | Специалист с доступом к настройкам и коду | Тестировщик по письменному заданию |
| Находит | Известные уязвимости, старые версии | Слабые настройки, опасный код, права | Цепочки атак с доказательствами |
| Пропускает | Бизнес-логику и права | Атаки, не опробованные на практике | Всё вне рамок задания |
| Результат | Предупреждения для разбора | Находки по приоритету, часто с исправлениями | Отчёт с доказательствами |
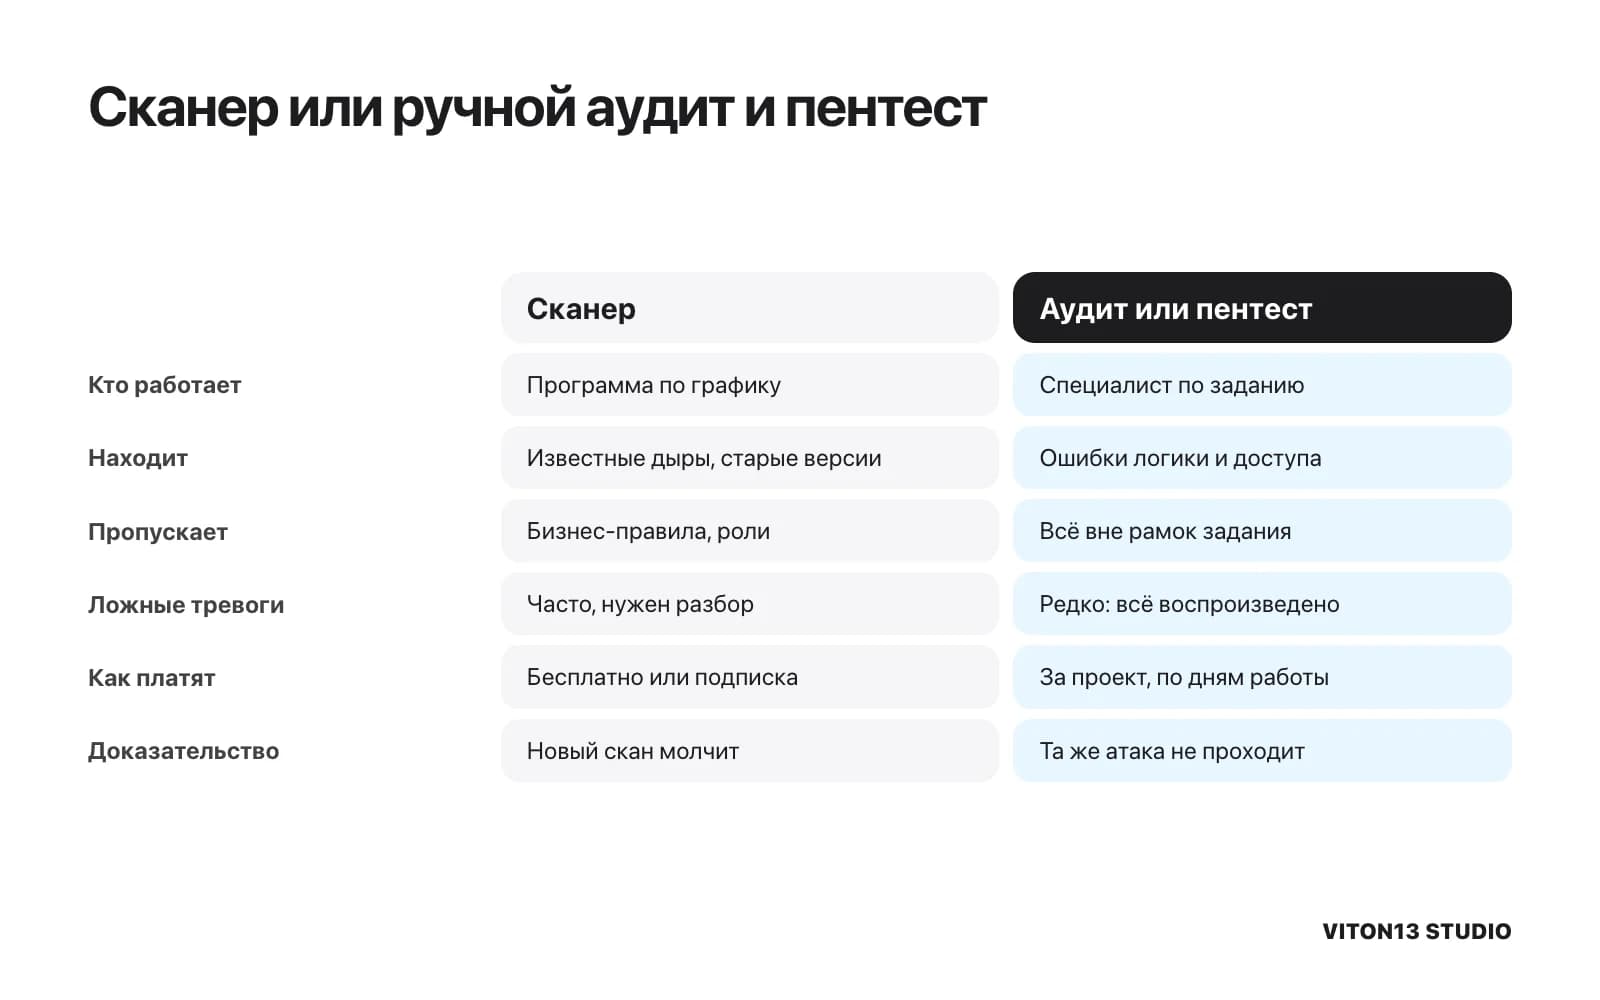
Для небольшого бизнеса порядок такой: бесплатные проверки, аудит с исправлениями, а пентест — когда независимый отчёт требует клиент или регулятор.
Как взламывают сайты и как защитить сайт от взлома?
Чаще всего — через известные дыры, которые не закрыли вовремя. По отчёту Verizon DBIR 2026 от 19 мая 2026 года, 31% взломов начинались с эксплуатации уязвимости — впервые за 19 выпусков чаще, чем с украденных паролей, а в 48% случаев был замешан подрядчик или поставщик.
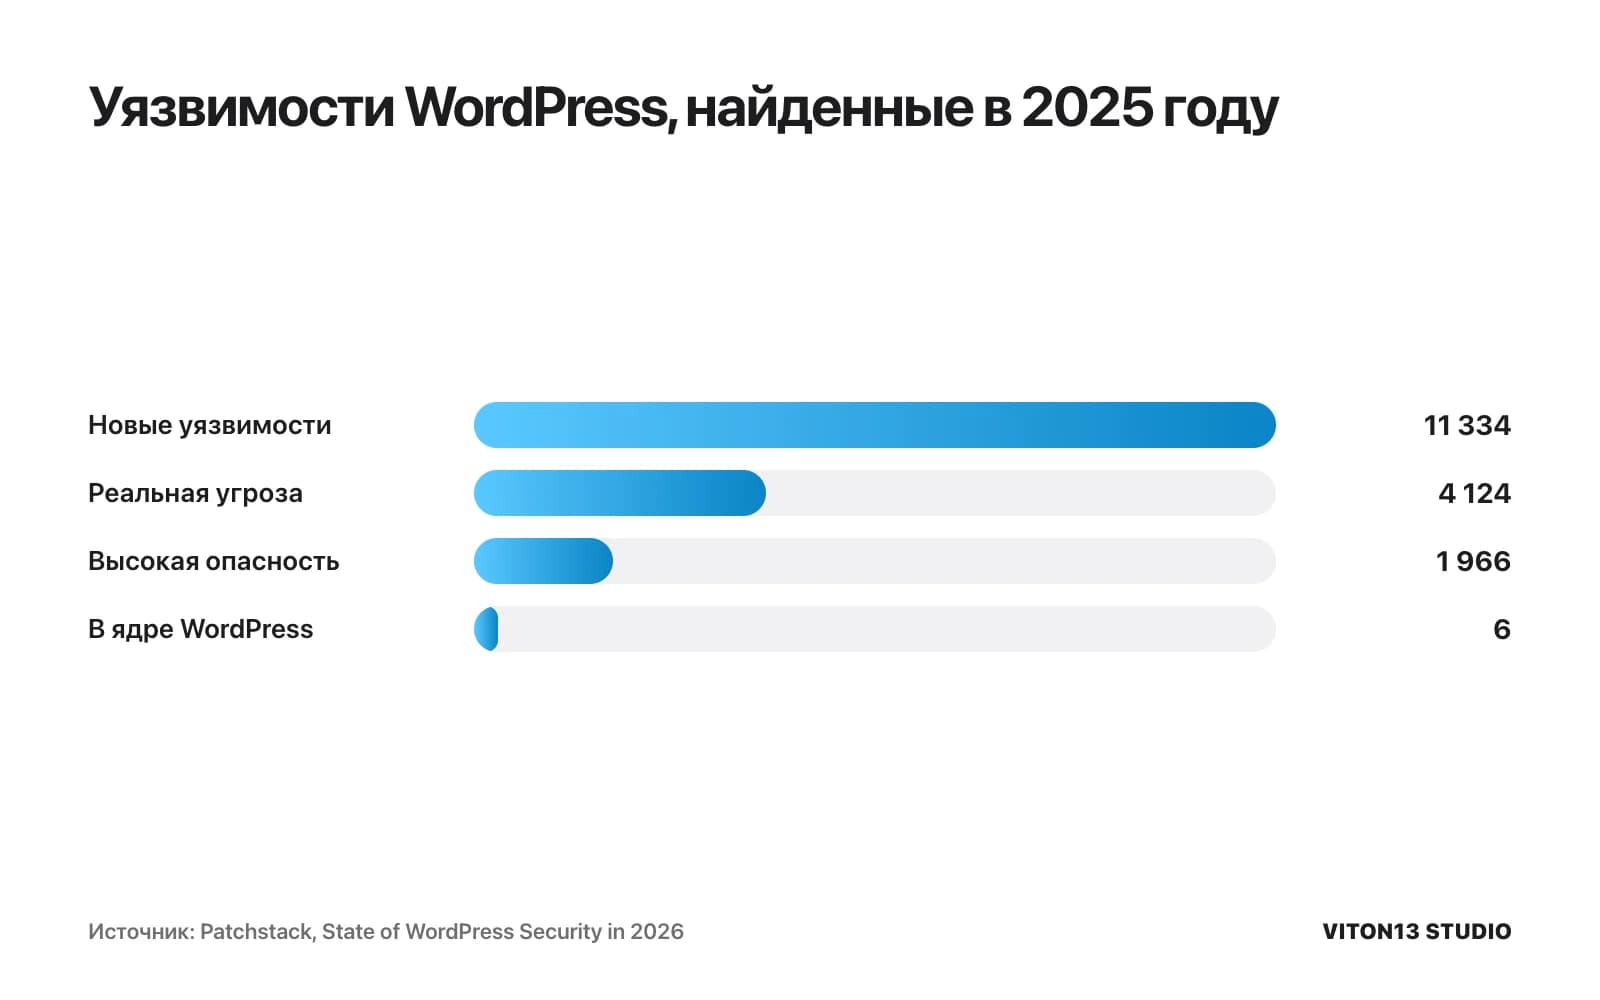
На WordPress картина та же. Patchstack насчитал в его экосистеме 11 334 новые уязвимости за 2025 год — на 42% больше, чем в 2024-м; реальную угрозу несли 4 124, высокий уровень опасности был у 1 966. На плагины пришлось 91%, на темы — 9%, а в ядре WordPress нашли всего шесть малозначимых проблем.
Важен и темп: в 46% случаев исправления к публикации уязвимости не было, а самые атакуемые дыры начинали эксплуатировать через пять часов (взвешенная медиана). Защита сайта от взлома — это прежде всего удалённые лишние плагины, быстрые обновления и двухфакторный вход.
Сколько стоит аудит безопасности и пентест сайта в 2026 году?
От нуля за бесплатные сервисы до сотен тысяч рублей за ручной пентест. Ниже — стартовые цены из открытых прайсов.
| Кто | Что | Цена | Важно |
|---|---|---|---|
| Яндекс, Google, SSL Labs, Observatory | Вирусы, HTTPS, заголовки | Бесплатно | Только свои сайты |
| Virusdie | Антивирус для сайта | Скан раз в месяц бесплатно; «Премиум» — $15 в месяц | Автоматически, НДС сверху |
| LiteraFort | Пентест сайта | От 150 000 руб. | По требованиям Банка России — от 135 000 руб. |
| RTM Tech | Пентест сайта | От 200 000 руб. | Срок от 5 рабочих дней |
| Oreol Security | Пентест веб-приложения | От 300 000 ₽, API — от 250 000 ₽ | 2–3 недели, повторная проверка входит |
| VITON13 | Аудит и усиление безопасности | $73 с помощью ИИ или $93 под руководством специалиста | 5–8 рабочих дней; исправления в текущем стеке, не сертифицированный пентест |
Цену двигают число ролей и личных кабинетов, доступ к коду и повторная проверка. Oreol Security, например, считает от размера приложения, числа ролей, методов API и сложности бизнес-сценариев.
Калькулятор стоимости
Соберите работы по безопасности
Выберите отправную точку и добавьте то, что нужно сайту.
Ваша оценка
- С помощью ИИ
- от ≈ 5 731 ₽ · $73
- Под руководством специалиста
- от ≈ 7 301 ₽ · $93
- Срок
- 5–8 рабочих дней
этапы могут идти параллельно; точные даты — в письменной смете
Получить смету за 1 рабочий деньСтартовые цены пакетов VITON13 на сегодня; объём и итог фиксирует письменное предложение. Это не сертифицированный пентест.
Законно ли проверять сайт на уязвимости и чем грозит утечка данных?
Свой сайт проверять можно, чужой — только с письменного согласия владельца, где указаны рамки и даты. Неправомерный доступ, повлёкший уничтожение, блокирование, изменение или копирование информации, — статья 272 УК РФ: штраф до 200 000 ₽ или до двух лет лишения свободы.
Статья 19 152-ФЗ обязывает оператора оценивать эффективность мер защиты, обнаруживать несанкционированный доступ и уметь восстанавливать данные. Об утечке нужно сообщить в Роскомнадзор за 24 часа, о результатах расследования — за 72 часа (статья 21).
| Что произошло | Штраф |
|---|---|
| Не уведомили Роскомнадзор об утечке | 1–3 млн ₽ |
| Утечка данных 1 000–10 000 человек | 3–5 млн ₽ |
| Утечка данных 10 000–100 000 человек | 5–10 млн ₽ |
| Больше 100 000 человек | 10–15 млн ₽ |
| Специальные категории данных | 10–15 млн ₽ |
| Биометрические данные | 15–20 млн ₽ |
| Повторная утечка (части 12–14) | 1–3% выручки, но не меньше 20 млн и не больше 500 млн ₽ |
В ЕС логика та же: статья 32 GDPR требует регулярно тестировать меры защиты, об утечке сообщают за 72 часа. Датированный отчёт аудита и проверенная копия — доказательство, что меры принимались.
Когда нужен пентест от лицензированной компании?
Когда на отчёт будет опираться кто-то другой: аудит в студии снижает риски, но не даёт документа, который обязан принять регулятор или крупный заказчик.
- Вы банк или некредитная финансовая организация: тесты на проникновение проводят по положениям Банка России 683-П, 719-П и 757-П; LiteraFort публикует такую услугу отдельно — от 135 000 руб.
- Договор, тендер или анкета безопасности крупного клиента требует отчёт компании с лицензиями ФСТЭК; Oreol Security, например, указывает лицензии ФСТЭК и ФСБ России.
- Вы принимаете карты на своих серверах и аудитор PCI DSS просит пентест, или вы идёте к сертификации ISO 27001.
- Вы храните биометрию: одна её утечка стоит компании 15–20 млн ₽ штрафа.
В остальных случаях: самопроверка, аудит с исправлениями, а пентест — когда очевидные дыры закрыты, чтобы не платить пентестерам за устаревшие плагины.
Как VITON13 проводит аудит и усиливает защиту сайта
Усиление безопасности веб-приложения — разовый пакет на 5–8 рабочих дней. Начинаем с фактов: один обычный сценарий, один сбойный или тревожный, текущий стек, доступы и человек, который примет результат. Проверка связывает каждую угрозу с активом, границей прав, тестом атаки, исправлением и повторной проверкой. Исправляем в текущем стеке, а не меняем платформу целиком; каждое изменение откатывается по письменному регламенту. Для регулярных проверок есть ежемесячная поддержка сайта с проверкой безопасности.
Усиление безопасности веб-приложения
- Цена
- $73 с помощью ИИ или $93 под руководством специалиста
- Срок
- 5–8 рабочих дней
Настройка облака и DevOps
- Цена
- $33 с помощью ИИ или $53 под руководством специалиста
- Срок
- 2–3 рабочих дня
Исправление ошибок сайта
- Цена
- $13 с помощью ИИ или $33 под руководством специалиста
- Срок
- 1–2 рабочих дня
С помощью ИИ: ИИ готовит черновики в заданных шагах, человек задаёт направление и проверяет каждый результат. Под руководством специалиста: работу делает специалист, ИИ помогает.
Что входит
- Проверка угроз и доступов: что открыто и кто туда попадает
- Приоритетные исправления, которые ваша команда сможет поддерживать
- Проверка и план реагирования: каждое исправление перепроверено
- $73 с помощью ИИ или $93 под руководством специалиста; работы вне задания оцениваются заранее
Не входит
- Сертифицированный или независимый отчёт о пентесте
- Соответствие и сертификаты: PCI DSS, ISO 27001, требования ФСТЭК
- Круглосуточный мониторинг и дежурное реагирование на инциденты
- Любые обещания, что сайт невозможно взломать
Правки: 2 раунда правок по результатам работы
Получить смету за 1 рабочий деньСмета за 1 рабочий день
Пример
СВОЙНаш собственный продукт
Наш собственный сайт: восемь находок и восемь исправлений на tarasovvitalii.com
28 сентября 2026 года VITON13 проверил методом белого ящика tarasovvitalii.com — портфолио основателя с чатом по входу, API на Node, nginx в Docker и 15 демо-сайтами. Подтвердили восемь находок: одну высокого риска (внедрение скрипта через параметр ?cat= в демо на домене, где чат хранит сессию), одну среднего (нет Content-Security-Policy в демо) и шесть низкого. Все восемь исправлены и перепроверены; 119 демо-страниц работают с новой политикой без нарушений.
Чего это не доказывает
- Это наш сайт, проверенный нашей же студией: не клиентский проект, не независимый пентест и не сертификат.
- Результат относится только к коду на 28 сентября 2026 года.
- Атаки воспроизводили на локальной копии рабочих контейнеров, а не на живом сервере.
Читать кейс: Аудит безопасности tarasovvitalii.com: восемь находок, восемь исправлений
Вопросы и ответы
Что такое OWASP Top 10?
Это список десяти самых критичных рисков безопасности веб-приложений от сообщества OWASP. Действующий выпуск — OWASP Top 10:2025, восьмой по счёту: на первом месте нарушение контроля доступа, а новыми стали категории о цепочке поставок ПО и обработке исключительных ситуаций.
Как проверить сайт на вирусы?
Откройте «Проверку сайта на безопасность» Яндекса, статус Safe Browsing в Google и проверьте адрес в VirusTotal, затем загляните в раздел «Безопасность и нарушения» Яндекс Вебмастера. Чистый результат не исключает скрытый код на сервере, поэтому сравните файлы сайта с чистой копией или репозиторием.
Достаточно ли бесплатной онлайн-проверки?
Для сайта-визитки без входа — это начало, но не доказательство: MDN прямо пишет, что даже оценка A+ в HTTP Observatory не проверяет устаревшие версии ПО, SQL-инъекции и уязвимые плагины CMS.
Сколько длится аудит безопасности сайта?
По открытым прайсам — от дней до недель: RTM Tech называет для пентеста сайта срок от пяти рабочих дней, Oreol Security для веб-приложения — две-три недели. Аудит и усиление безопасности в VITON13 занимает 5–8 рабочих дней, исправления и повторная проверка входят.
Защищает ли аудит от DDoS-атак?
Нет. DDoS-атака заваливает сайт трафиком, а защищает от неё хостинг или сетевой провайдер; у Cloudflare, например, защита от DDoS без лимита есть даже в бесплатном тарифе. Аудит лишь проверит, что защита подключена и реальный адрес сервера не светится в открытых записях.
Как часто проверять сайт на уязвимости?
Бесплатные проверки — раз в месяц и после крупных релизов, обновления — сразу после выхода исправлений, ручной аудит — при смене кода или команды. По данным Patchstack, самые атакуемые уязвимости WordPress начинали эксплуатировать через пять часов после публикации.
Что такое аудит методом белого ящика?
При белом ящике специалист читает исходный код и настройки, а не только смотрит на публичные страницы. Чёрный ящик видит сайт глазами постороннего, серый добавляет тестовую учётную запись. Белый ящик видит то, что снаружи не заметно, например ключи в коде, — поэтому свой сайт мы проверяли именно так.
Источники
- OWASP Top 10:2025 —
- OWASP Top 10:2025: введение —
- MDN: Observatory, FAQ —
- MDN: Observatory, баллы —
- Qualys SSL Labs: SSL Server Test —
- Яндекс: проверка сайта на безопасность —
- Яндекс Вебмастер: безопасность —
- Google: статус сайта в Safe Browsing —
- VirusTotal: как это работает —
- NCSC: тестирование на проникновение —
- Verizon: итоги DBIR 2026 —
- Patchstack: State of WordPress Security in 2026 —
- КонсультантПлюс: УК РФ, статья 272 —
- КонсультантПлюс: КоАП РФ, статья 13.11 —
- Гарант: штрафы с 30 мая 2025 —
- КонсультантПлюс: 152-ФЗ, статья 19 —
- КонсультантПлюс: 152-ФЗ, статья 21 —
- EUR-Lex: регламент GDPR —
- Virusdie: тарифы —
- LiteraFort: пентест сайта —
- RTM Tech: пентест сайта —
- Oreol Security: пентест —
- Cloudflare: тарифы —
- tarasovvitalii.com: кейс —