
Sites et développement
Audit de sécurité de site web en 2026 : ce qu’il vérifie, les tests gratuits et son prix
Un audit de sécurité de site web vérifie accès et double authentification, mises à jour du CMS et des extensions, HTTPS et en-têtes de sécurité, formulaires, envoi de fichiers, secrets dans le code, sauvegardes et journaux, selon l’OWASP Top 10:2025. Kolonell publie 2 500 à 4 000 € HT pour tester un site vitrine ; l’audit VITON13 commence à 73 $.
Que vérifie un audit de sécurité de site web ?
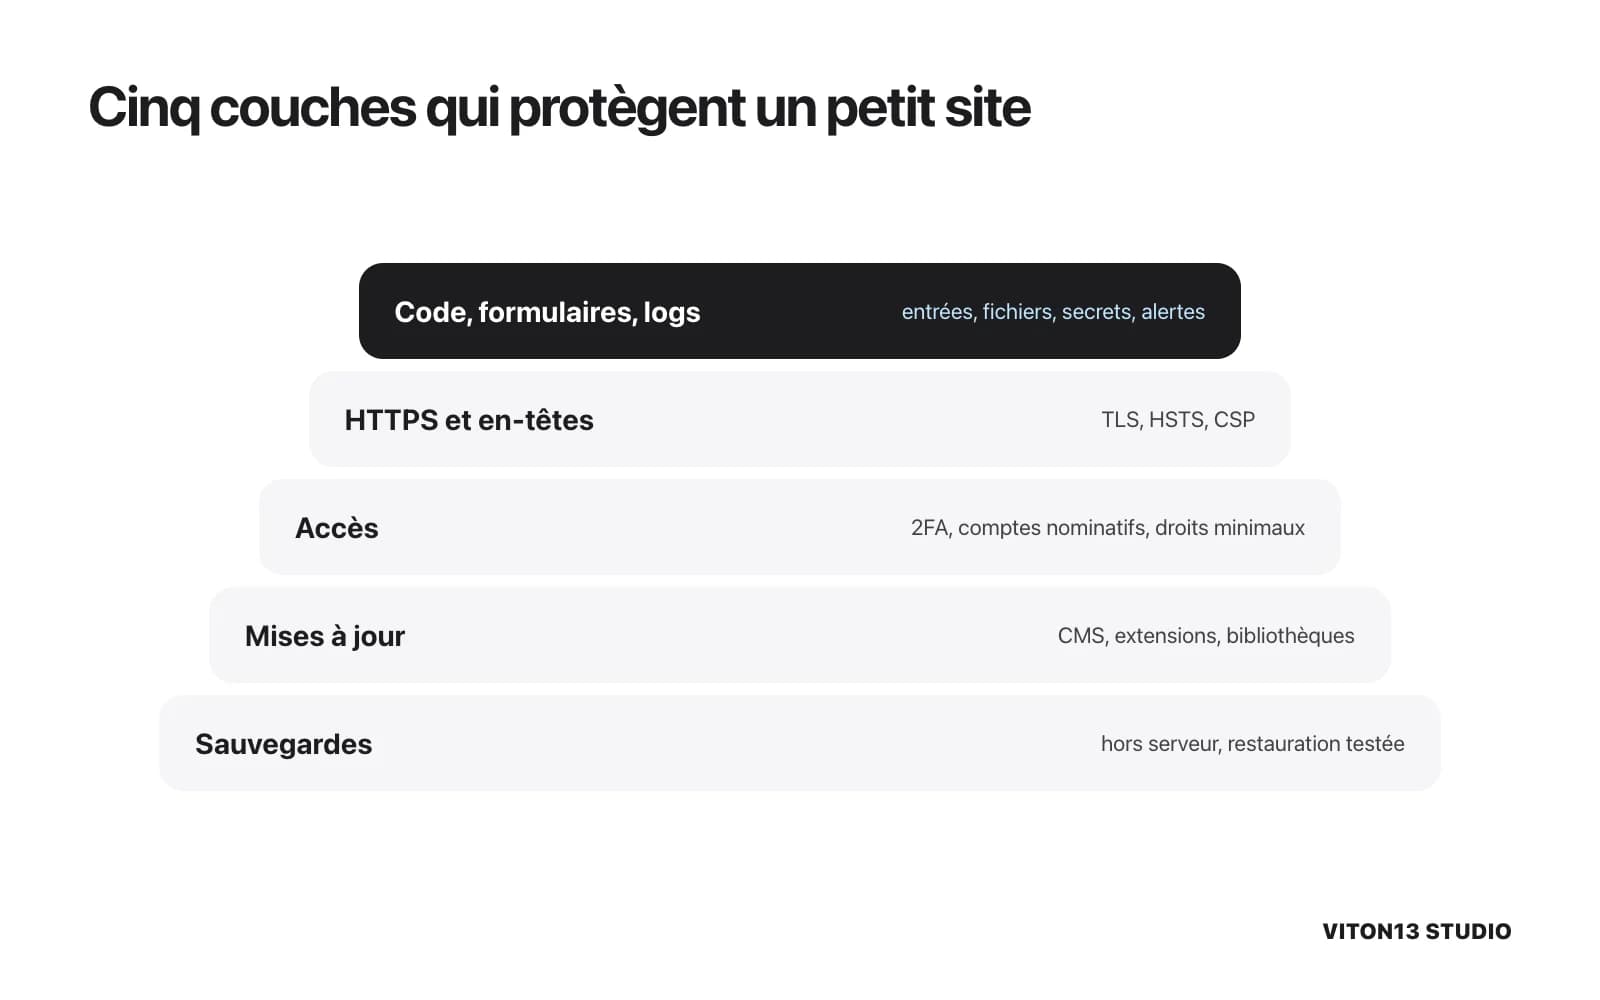
Un audit de sécurité répond à trois questions : qui peut entrer, ce qu’un inconnu peut faire du site et en combien de temps vous repartiriez. Les constats suivent l’OWASP Top 10:2025, huitième édition : le contrôle d’accès défaillant reste premier, la mauvaise configuration monte à la deuxième place.
| Domaine | Ce que regarde l’auditeur | OWASP 2025 |
|---|---|---|
| Accès d’administration | Comptes nominatifs, double authentification, anti-devinage de mots de passe | A07 Authentication Failures |
| Rôles | Un utilisateur peut-il voir ou modifier les données d’un autre ? | A01 Broken Access Control |
| CMS, extensions, bibliothèques | Failles connues, extensions abandonnées, dépendances | A03 Software Supply Chain Failures |
| HTTPS et en-têtes | TLS, redirection vers HTTPS, HSTS, Content-Security-Policy | A02 Security Misconfiguration |
| Formulaires | Injection, cross-site scripting, limites contre le spam | A05 Injection |
| Envoi de fichiers | Types autorisés, risque d’exécution | A06 Insecure Design |
| Secrets | Mots de passe et clés API exposés | A07 Authentication Failures |
| Erreurs et journaux | Erreurs trop bavardes ; journaux sans jetons | A10 Exceptional Conditions ; A09 Logging and Alerting |
| Sauvegardes | Copie externe, restauration testée | Hors liste ; RGPD, art. 32 |
Un bon audit parcourt aussi ce qui n’existe que chez vous, comme les codes promo, les réservations ou les exports de clients, dont aucun scanner ne connaît les règles.
Comment tester la sécurité de son site gratuitement ?
Les outils publics gratuits examinent le site de l’extérieur, vos interfaces d’administration montrent le reste ; ne testez que vos domaines.
- Testez le HTTPS dans SSL LabsLe SSL Server Test gratuit de Qualys SSL Labs analyse tout serveur HTTPS public. Visez un A ; en dessous, les protocoles sont souvent anciens.
- Notez les en-têtes avec HTTP ObservatoryHTTP Observatory, sur MDN, part de 100 points et les ajuste selon les redirections, HSTS, Content-Security-Policy et d’autres en-têtes ; un A demande 90.
- Consultez les listes noiresCherchez le domaine dans l’état des sites de Google Safe Browsing, puis dans VirusTotal, qui interroge plus de 70 antivirus et listes de blocage.
- Ouvrez la Search ConsoleSon rapport sur les problèmes de sécurité signale piratages et malwares ; un site nettoyé quitte en général la liste de Google sous 24 heures.
- Passez en revue les administrateursListez les administrateurs du CMS, de l’hébergement, du registraire et du dépôt, supprimez les comptes orphelins et activez la double authentification.
- Mettez à jour, puis restaurezMettez à jour CMS et extensions, supprimez les inutiles, puis restaurez la sauvegarde d’hier sur une copie de test : seule la restauration prouve qu’elle marche.
Aucun outil ne dira si un client peut ouvrir la commande d’un autre : il faut une personne qui lit droits d’accès et code.
Autodiagnostic : le niveau de protection de votre site
Auto-évaluation
Votre site est-il bien protégé ?
Cochez ce qui est vrai aujourd’hui, pas ce qui est prévu.
cochés 0 sur 10
Votre résultat: Risque élevé : un robot trouverait une entrée. Commencez aujourd’hui par la double authentification, les mises à jour et une sauvegarde testée.
Scan, audit ou test d’intrusion : lequel choisir ?
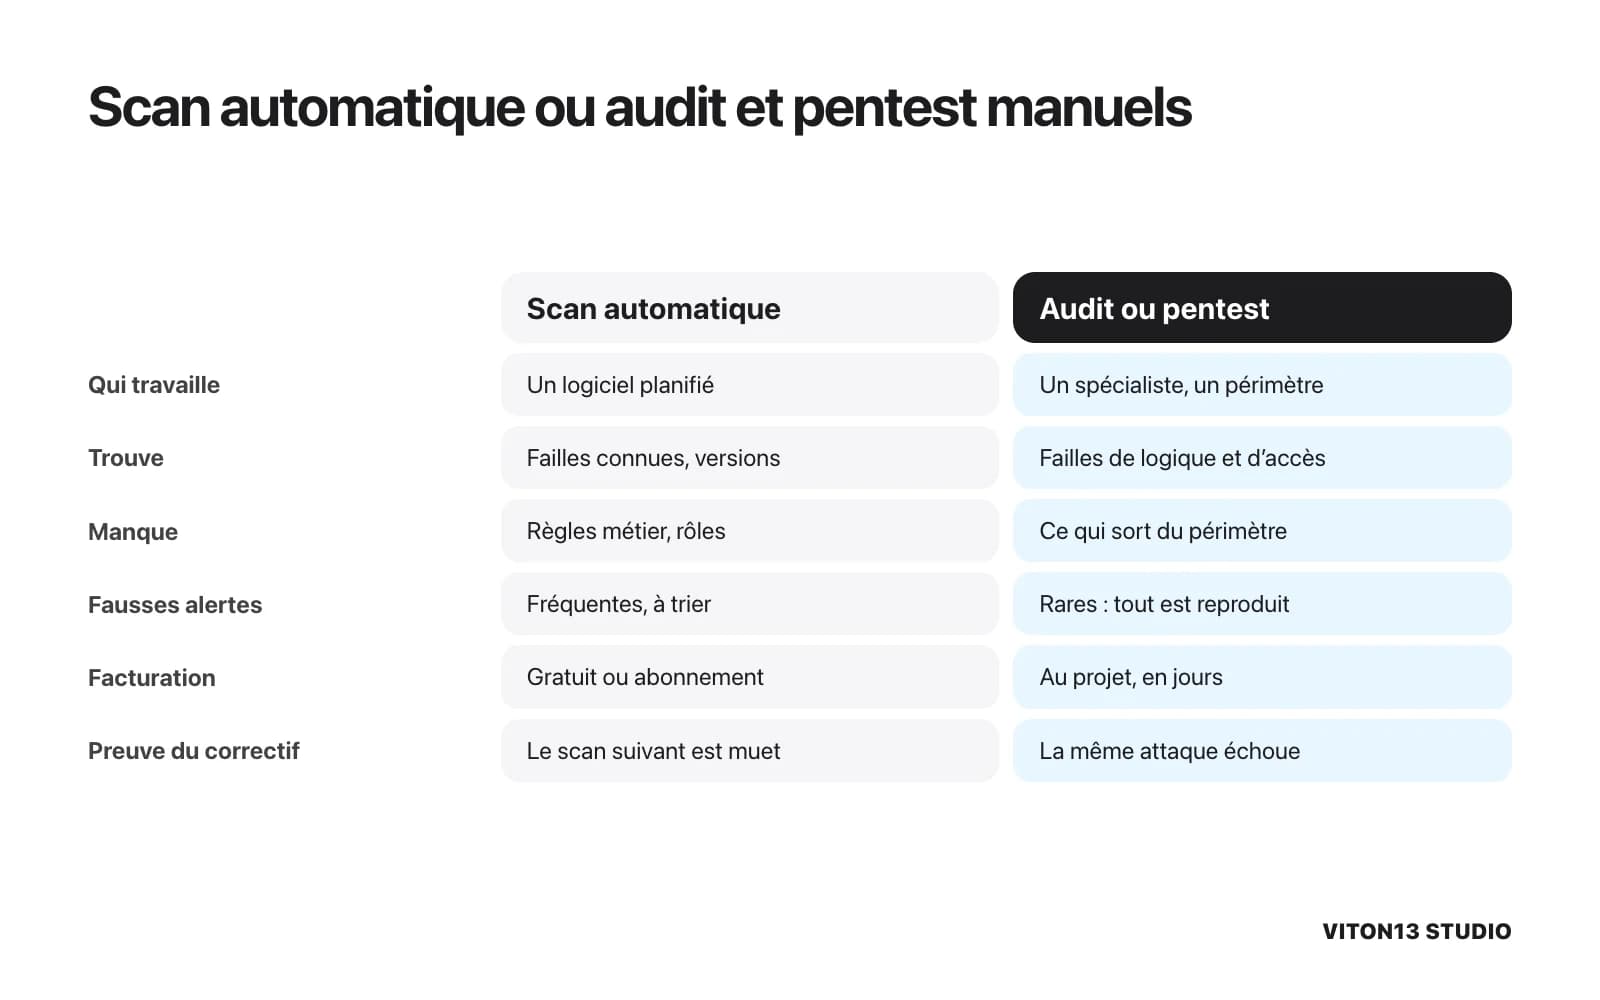
Un scan est un logiciel qui compare votre site à des problèmes connus ; un audit, un spécialiste qui examine configuration et code selon vos risques ; un test d’intrusion (pentest), une personne qui tente d’entrer dans un périmètre convenu. Le NCSC britannique déconseille d’en faire le moyen principal de trouver les vulnérabilités.
| Scan | Audit | Test d’intrusion | |
|---|---|---|---|
| Qui | Un logiciel planifié | Un spécialiste avec accès à la configuration et au code | Un testeur avec un périmètre écrit |
| Trouve | Failles connues, versions anciennes | Réglages faibles, code risqué, droits | Chaînes d’attaque avec preuves |
| Manque | Logique métier et droits | Attaques non éprouvées en pratique | Tout ce qui sort du périmètre |
| Livrable | Alertes à trier | Constats priorisés, souvent avec corrections | Rapport avec preuves |
Pourquoi les petits sites se font-ils pirater ?
Surtout par des failles connues restées sans correctif. Le Data Breach Investigations Report 2026 de Verizon, publié le 19 mai 2026, indique que 31 % des violations ont commencé par l’exploitation d’une vulnérabilité, pour la première fois en 19 éditions devant les identifiants volés, et que 48 % impliquaient un tiers.
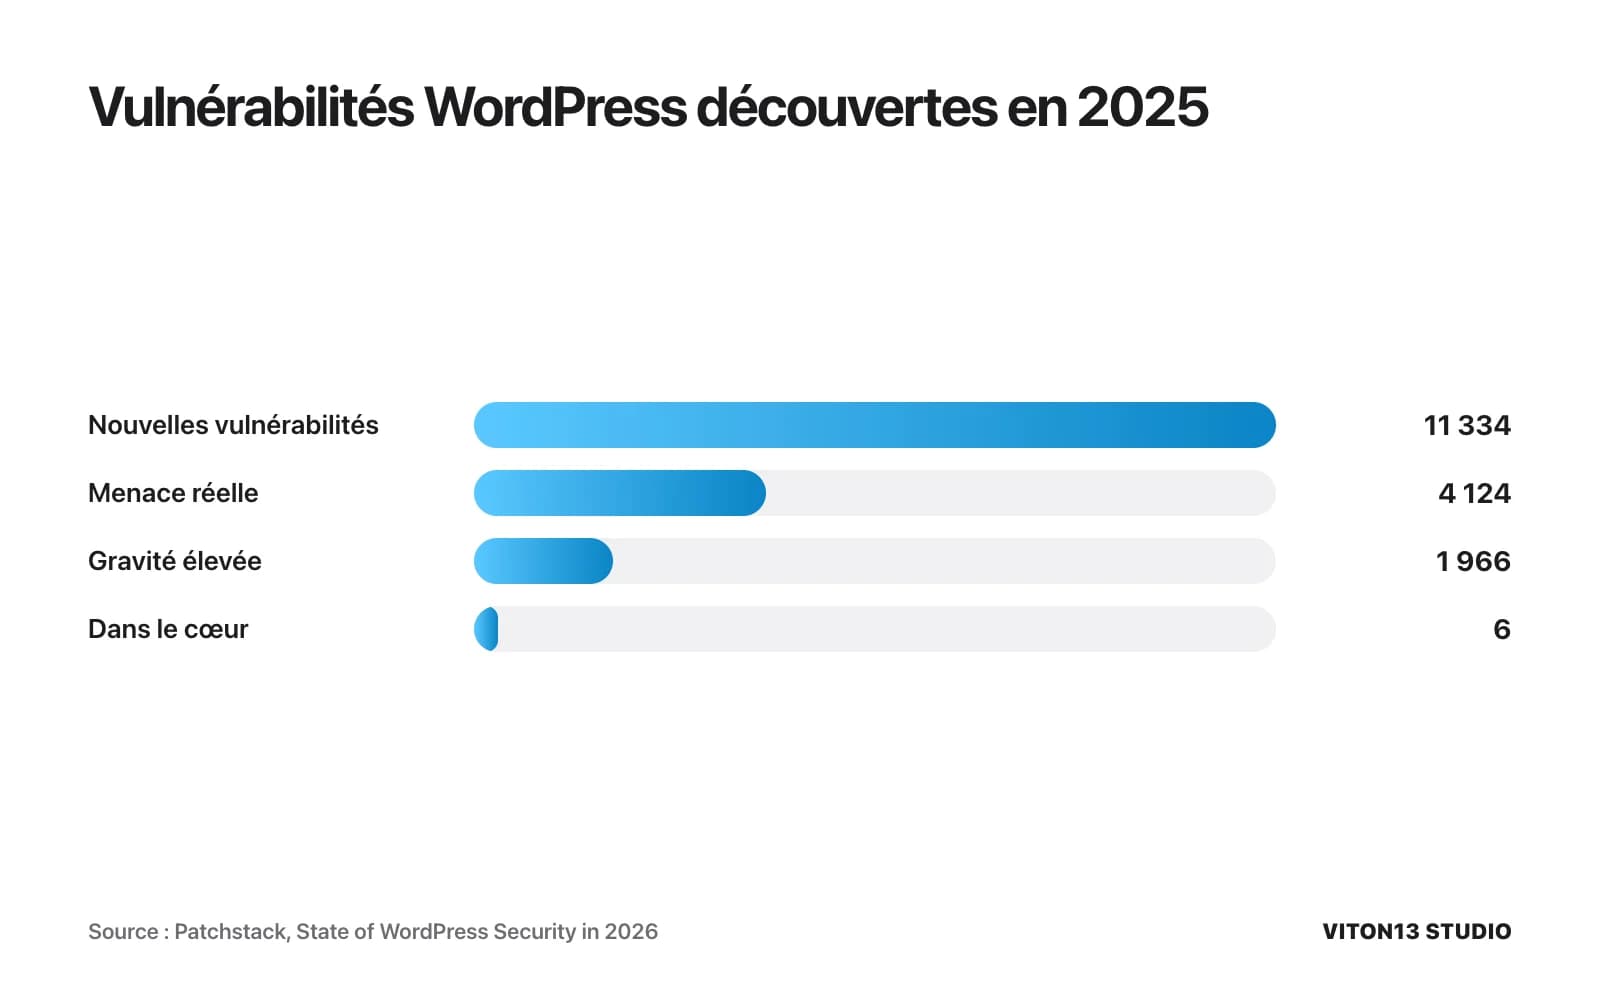
Patchstack a recensé 11 334 nouvelles vulnérabilités dans l’écosystème WordPress en 2025, soit 42 % de plus qu’en 2024 : 4 124 représentaient une menace réelle et 1 966 étaient de gravité élevée. Les extensions en concentraient 91 %, les thèmes 9 %, et le cœur six failles mineures.
La vitesse compte aussi : dans 46 % des cas, aucun correctif n’existait à la publication de la faille, et les failles les plus exploitées étaient attaquées en cinq heures (médiane pondérée). L’extension ou la page oubliée est la porte habituelle.
Combien coûte un audit de sécurité de site web en 2026 ?
De zéro avec les outils gratuits à des milliers d’euros pour un test d’intrusion manuel. Prix de départ publiés :
| Prestataire | Quoi | Prix publié | Remarque |
|---|---|---|---|
| Virusdie | Scan et nettoyage de malware | Scan mensuel gratuit ; Premium, 15 dollars par mois | Automatique |
| Sucuri | Plateforme de sécurité | De 229 à 549 dollars par an | Scans et nettoyages |
| Intruder | Pentest d’application web | À partir de 3 500 dollars par test | Présenté comme assisté par IA |
| Kolonell (France) | Pentest d’un site vitrine avec formulaire | 2 500 à 4 000 € HT | 2 à 3 jours d’audit |
| Kolonell (France) | Journée d’auditeur | 900 à 1 500 € HT ; PASSI 1 200 à 1 500 € | Contre-audit : 1 000 à 2 500 € |
| VITON13 | Audit et renforcement | 73 $ assisté par IA ou 93 $ piloté par un spécialiste | 5–8 jours ouvrés ; pas un pentest certifié |
Le devis monte avec les rôles, l’accès au code (boîte blanche) et le contre-audit : Kolonell compte 4 000 à 6 000 € HT pour une application web simple à un rôle.
Calculateur de coût
Estimez vos travaux de sécurité
Choisissez un point de départ, puis ajoutez ce dont votre site a besoin.
Votre estimation
- Assisté par IA
- dès 73 $
- Piloté par un spécialiste
- dès 93 $
- Délai
- 5–8 jours ouvrés
les étapes peuvent se chevaucher ; le devis écrit fixe les dates
Recevoir un devis écrit en 1 jour ouvréPrix de départ VITON13 du jour ; le devis écrit fixe périmètre et prix. Ce n’est pas un pentest certifié.
Peut-on tester la sécurité d’un site en toute légalité ?
Oui pour le sien, ou pour celui d’un autre avec son accord écrit, périmètre et dates compris. Sinon, l’article 323-1 du Code pénal punit l’accès frauduleux de trois ans et 100 000 €, cinq ans et 150 000 € si des données sont supprimées ou modifiées.
| Pays | Accès sans autorisation | Si des données personnelles fuient |
|---|---|---|
| France | Code pénal, art. 323-1 : trois ans et 100 000 € | Notifier la CNIL sous 72 heures (RGPD, art. 33) |
| Espagne | Código Penal, art. 197 bis : six mois à deux ans | 72 heures à l’autorité nationale |
| Royaume-Uni | Computer Misuse Act, art. 1 : jusqu’à deux ans | 72 heures (UK GDPR) |
| Union européenne | Code pénal de chaque pays | Amendes pour défaut de sécurité jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires |
L’article 32 du RGPD attend des tests réguliers des mesures de sécurité et la capacité de rétablir les données à temps : un audit daté et une sauvegarde testée prouvent votre diligence.
Quand faut-il un prestataire qualifié PASSI ou accrédité ?
Quand quelqu’un d’autre doit s’appuyer sur le rapport. Un audit de studio réduit vos risques, mais ce n’est pas un certificat qu’un régulateur ou un grand client est tenu d’accepter.
- Vous êtes opérateur d’importance vitale, opérateur de services essentiels ou administration : cybermalveillance.gouv.fr oriente vers les PASSI, auditeurs qualifiés par l’ANSSI.
- Un contrat, un appel d’offres ou un auditeur PCI DSS ou ISO 27001 exige un rapport de test d’intrusion indépendant.
- Vous traitez des données de santé, financières ou biométriques, où une seule fuite coûte bien plus qu’un test indépendant.
Pour une PME, le label ExpertCyber, vérifié par un audit AFNOR, repère des professionnels de la sécurisation et de l’assistance. Sinon : tests gratuits, audit avec corrections, puis pentest formel une fois les failles évidentes fermées.
Comment VITON13 audite et renforce un site
Le renforcement de la sécurité d’une application web est une prestation ponctuelle de 5–8 jours ouvrés. Nous partons d’un parcours normal, d’un parcours en échec ou inquiétant, de la pile actuelle, des accès possibles et de la personne qui valide. Chaque menace est reliée à l’actif exposé, à la limite de droits, à un test d’exploitation, au correctif et à une nouvelle vérification. Nous corrigeons dans votre pile, avec un retour arrière écrit. Pour un contrôle mensuel, notre maintenance de site inclut une revue de sécurité.
Renforcement de la sécurité d’une application web
- Prix
- 73 $ assisté par IA ou 93 $ piloté par un spécialiste
- Délai
- 5–8 jours ouvrés
Mise en place cloud et DevOps
- Prix
- 33 $ assisté par IA ou 53 $ piloté par un spécialiste
- Délai
- 2–3 jours ouvrés
Correction de bugs web
- Prix
- 13 $ assisté par IA ou 33 $ piloté par un spécialiste
- Délai
- 1–2 jours ouvrés
Assisté par IA : l’IA prépare des brouillons dans des étapes définies, une personne dirige et vérifie chaque résultat. Piloté par un spécialiste : un spécialiste fait le travail, l’IA l’assiste.
Ce qui est inclus
- Revue des menaces et des accès : ce qui est exposé et qui peut l’atteindre
- Corrections de sécurité prioritaires que votre équipe pourra maintenir
- Vérification et consignes de réponse : chaque correctif retesté
- 73 $ assisté par IA ou 93 $ piloté par un spécialiste ; ce qui sort du périmètre est chiffré avant accord
Non inclus
- Un rapport de test d’intrusion certifié ou indépendant
- Une qualification PASSI ou une certification PCI DSS ou ISO 27001
- Une surveillance 24 h/24 et une astreinte en cas d’incident
- Toute promesse qu’un site ne peut pas être piraté
Révisions: 2 séries de retouches sur les livrables
Recevoir un devis sous 1 jour ouvréDevis écrit sous 1 jour ouvré
Exemple
INTERNENotre propre produit
Notre propre site : huit constats et huit correctifs sur tarasovvitalii.com
Le 28 septembre 2026, VITON13 a audité en boîte blanche tarasovvitalii.com, le portfolio du fondateur avec chat, API Node, nginx sous Docker et 15 démos. Huit constats confirmés : un élevé (injection de script par le paramètre ?cat= d’une démo, sur l’origine du chat), un moyen (pas de Content-Security-Policy sur les démos) et six faibles. Les huit ont été corrigés et retestés ; 119 pages de démo se chargent sous la nouvelle politique sans violation.
Ce que cela ne prouve pas
- C’est notre propre site, audité par notre studio : ni test d’intrusion indépendant ni certificat.
- Le résultat porte sur le code au 28 septembre 2026 seulement.
- Les attaques ont été rejouées sur une copie locale des conteneurs de production, pas sur le serveur en ligne.
Lire le cas: Audit de sécurité de tarasovvitalii.com : huit constats, huit correctifs
Questions et réponses
Qu’est-ce que l’OWASP Top 10 ?
C’est la liste des dix risques les plus critiques pour les applications web, publiée par la communauté OWASP. L’édition en vigueur, l’OWASP Top 10:2025, est la huitième : le contrôle d’accès défaillant arrive en tête et la chaîne d’approvisionnement logicielle fait son entrée.
Qu’est-ce qu’un audit en boîte blanche ?
L’auditeur lit le code source et la configuration, pas seulement les pages publiques. La boîte noire voit ce que voit un inconnu, la boîte grise ajoute un compte utilisateur. La boîte blanche voit ce qui est invisible de l’extérieur, comme des clés dans le code : c’est ainsi que nous avons audité notre propre site.
Comment savoir si mon site contient un malware ?
Cherchez le domaine dans l’état des sites Google Safe Browsing, analysez-le dans VirusTotal et ouvrez le rapport sur les problèmes de sécurité de la Search Console. Un résultat propre n’exclut pas un code caché sur le serveur : comparez aussi les fichiers à une copie saine.
Un scan de sécurité gratuit en ligne suffit-il ?
Pour un site vitrine sans connexion, c’est un début, pas une preuve : MDN précise que même un A+ dans HTTP Observatory ne teste ni les logiciels obsolètes, ni l’injection SQL, ni les extensions de CMS vulnérables. Avec des comptes ou des paiements, il faut examiner droits et code.
Combien de temps dure un audit de sécurité ?
Kolonell compte 2 à 3 jours d’audit pour un site vitrine avec formulaire et davantage dès qu’il y a plusieurs rôles ou une API. L’audit et le renforcement de VITON13 prennent 5–8 jours ouvrés, corrections et nouvelle vérification comprises.
Un audit protège-t-il des attaques DDoS ?
Non. Une attaque DDoS sature le site de trafic, et la protection vient de l’hébergeur ou d’un réseau ; Cloudflare inclut une protection DDoS illimitée même dans son offre gratuite. L’audit vérifie seulement qu’elle est active et que l’adresse du serveur reste cachée.
Sources
- OWASP Top 10:2025 —
- OWASP 2025 : introduction —
- MDN : Observatory, FAQ —
- MDN : Observatory, notation —
- Qualys SSL Labs —
- Google Safe Browsing : état des sites —
- Google : FAQ Safe Browsing —
- VirusTotal : fonctionnement —
- NCSC : tests d’intrusion —
- Verizon : DBIR 2026 —
- Patchstack : WordPress 2026 —
- Légifrance : Code pénal —
- EUR-Lex : RGPD —
- BOE : Código Penal —
- Computer Misuse Act 1990 —
- UK GDPR, art. 33 —
- Cybermalveillance.gouv.fr : professionnels —
- Virusdie : tarifs —
- Sucuri : offres —
- Intruder : tarifs —
- Kolonell : prix d’un pentest —
- Cloudflare : offres —
- tarasovvitalii.com : étude de cas —