
Webs y desarrollo
Auditoría de seguridad web en 2026: qué revisa, cómo comprobar tu web gratis y cuánto cuesta
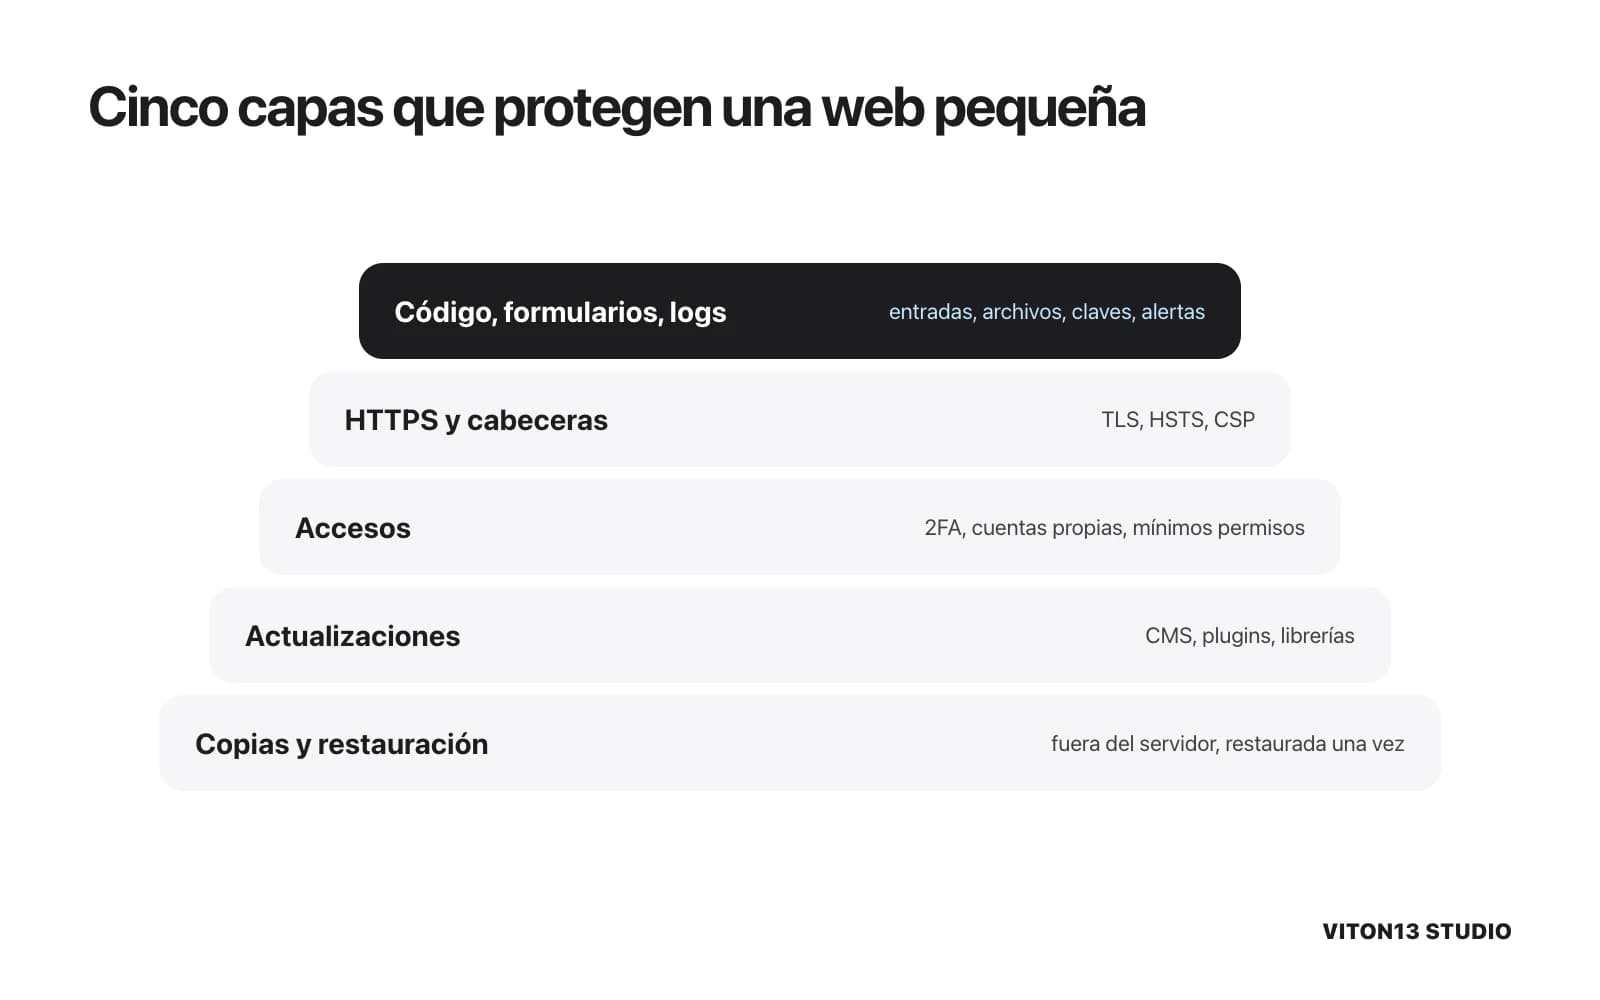
Una auditoría de seguridad web revisa los accesos y el doble factor, las actualizaciones del CMS, plugins y librerías, HTTPS y cabeceras de seguridad, formularios, subida de archivos, claves en el código, copias de seguridad y registros según el OWASP Top 10:2025. En España, Hard2bit publica pentests desde 1.490 €. La auditoría con correcciones de VITON13 empieza en 73 $.
¿Qué revisa una auditoría de seguridad web?
Una auditoría de seguridad web responde a tres preguntas: quién puede entrar, qué puede hacer un extraño con la web y cuánto tardarías en recuperarte. Los hallazgos siguen el OWASP Top 10:2025, octava edición de la lista: el control de acceso roto sigue primero y la configuración insegura sube al segundo puesto.
| Área | Qué mira el auditor | OWASP 2025 |
|---|---|---|
| Acceso al panel | Cuentas personales, doble factor, freno a la adivinación de claves | A07 Authentication Failures |
| Roles | Si un usuario puede ver o cambiar datos de otro | A01 Broken Access Control |
| CMS, plugins, librerías | Fallos conocidos, plugins abandonados, dependencias | A03 Software Supply Chain Failures |
| HTTPS y cabeceras | TLS, redirección a HTTPS, HSTS, Content-Security-Policy | A02 Security Misconfiguration |
| Formularios | Inyección, cross-site scripting, límites contra el spam | A05 Injection |
| Subida de archivos | Tipos permitidos y si pueden ejecutarse | A06 Insecure Design |
| Claves en el código | Contraseñas y claves API expuestas | A07 Authentication Failures |
| Errores y registros | Errores que revelan detalles; registros sin tokens | A10 Exceptional Conditions; A09 Logging and Alerting |
| Copias de seguridad | Copia externa y restauración probada | Fuera de la lista; art. 32 del RGPD |
Una buena auditoría recorre también lo que solo tiene tu negocio, como cupones, reservas o exportaciones de clientes, cuyas reglas no conoce ningún escáner.
¿Cómo saber si tu web es segura sin pagar?
Las herramientas públicas gratuitas ven la web desde fuera y tus paneles de administración muestran el resto; úsalas solo con dominios propios.
- Prueba el HTTPS en SSL LabsEl SSL Server Test gratuito de Qualys SSL Labs analiza cualquier servidor HTTPS público. Apunta a una A; menos suele indicar protocolos antiguos.
- Puntúa las cabeceras en HTTP ObservatoryHTTP Observatory, en MDN, parte de 100 puntos y los ajusta por redirecciones, HSTS, Content-Security-Policy y otras cabeceras; una A exige 90.
- Revisa las listas negrasBusca el dominio en el estado de sitios de Google Safe Browsing y después en VirusTotal, que consulta más de 70 antivirus y listas de bloqueo.
- Mira Search ConsoleSu informe de problemas de seguridad muestra hackeos y malware; una web limpia suele salir de la lista de Google en 24 horas tras la revisión.
- Revisa las cuentas de administradorLista los administradores del CMS, hosting, registrador y repositorio, borra las cuentas sin dueño y activa el doble factor.
- Actualiza y prueba una restauraciónActualiza CMS y plugins, borra los que sobran y restaura la copia de anoche en pruebas: solo restaurar demuestra que sirve.
Ninguna herramienta dirá si un cliente puede abrir el pedido de otro; eso exige a una persona leyendo permisos y código. Ante un ataque, el 017 de INCIBE es un servicio gratuito y confidencial también para empresas.
Autoevaluación: lo protegida que está tu web
Autoevaluación
¿Qué tan protegida está tu web?
Marca lo que es cierto hoy, no lo que tienes previsto.
marcados 0 de 10
Tu resultado: Riesgo alto: un bot encontraría la forma de entrar. Empieza hoy por el doble factor, las actualizaciones y una copia probada.
Escaneo, auditoría o pentest: ¿cuál necesitas?
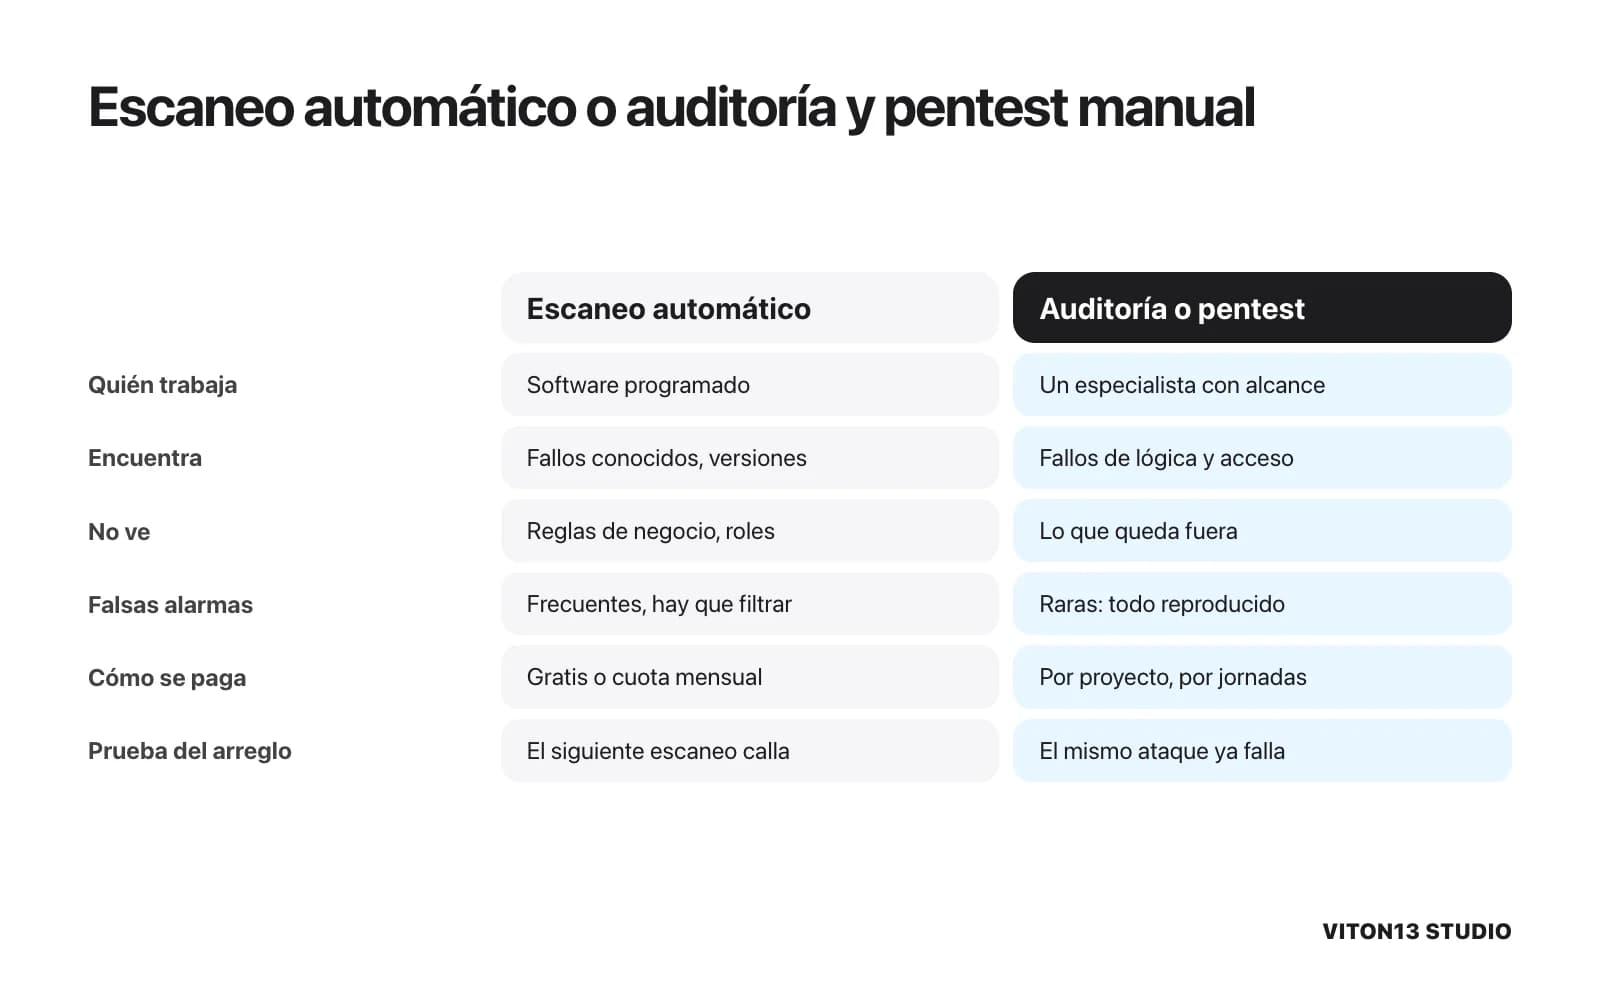
Un escaneo es software que compara tu web con problemas conocidos; una auditoría es un especialista que revisa configuración y código según tus riesgos; un pentest es una persona que intenta entrar dentro de un alcance pactado. El NCSC británico desaconseja usar el pentest como forma principal de encontrar vulnerabilidades.
| Escaneo | Auditoría | Pentest | |
|---|---|---|---|
| Quién | Software programado | Especialista con acceso a configuración y código | Un tester con alcance por escrito |
| Encuentra | Fallos conocidos, versiones antiguas | Ajustes débiles, código arriesgado, permisos | Cadenas de ataque con pruebas |
| No ve | Lógica de negocio y permisos | Ataques no probados en la práctica | Lo que queda fuera del alcance |
| Resultado | Alertas que revisar | Hallazgos priorizados, a menudo con correcciones | Informe con evidencias |
¿Por qué hackean webs pequeñas?
Sobre todo por agujeros conocidos sin parchear. El Data Breach Investigations Report 2026 de Verizon, publicado el 19 de mayo de 2026, indica que el 31% de las brechas empezó explotando una vulnerabilidad, por primera vez en 19 ediciones por delante de las credenciales robadas, y que el 48% implicó a un tercero.
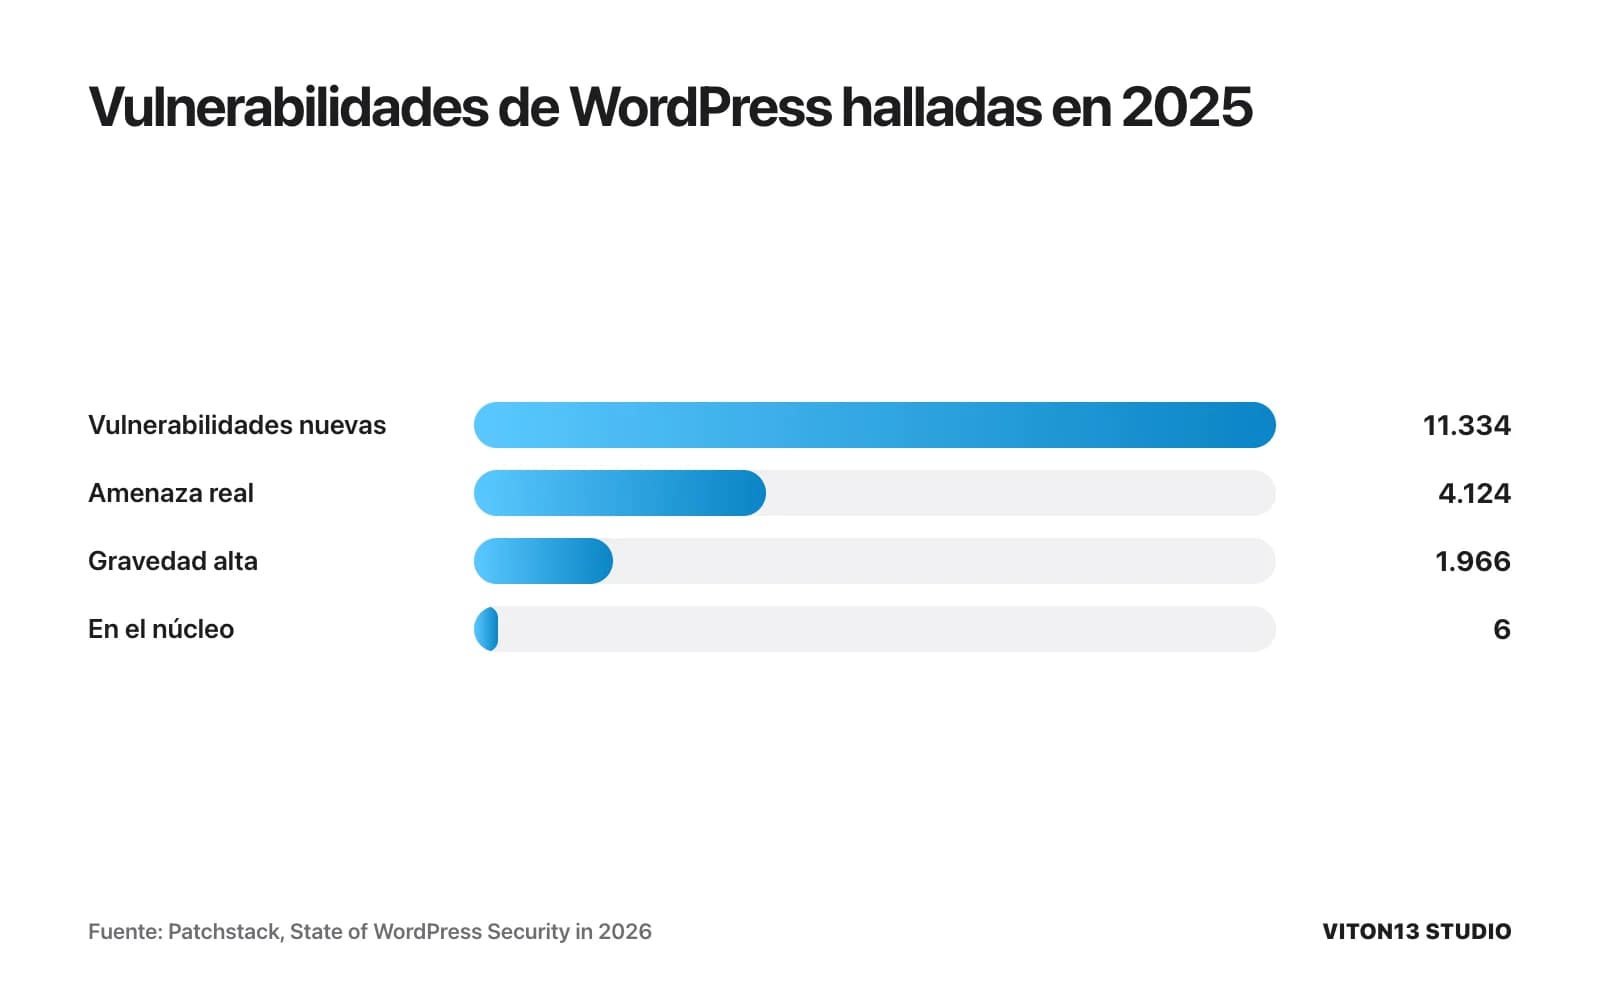
Patchstack contó 11.334 vulnerabilidades nuevas en el ecosistema WordPress en 2025, un 42% más que en 2024: 4.124 suponían una amenaza real y 1.966 eran de gravedad alta. El 91% estaba en plugins y el 9% en temas; el núcleo tuvo seis fallos menores.
La velocidad importa: en el 46% de los casos no había parche al publicarse el fallo, y los más explotados se atacaron en una mediana ponderada de cinco horas. La puerta habitual es el plugin o la página olvidada.
¿Cuánto cuesta una auditoría de seguridad web en 2026?
De cero con herramientas gratuitas a miles de euros por un pentest manual. Precios de partida publicados:
| Proveedor | Qué | Precio publicado | Nota |
|---|---|---|---|
| Virusdie | Escaneo y limpieza de malware | Escaneo mensual gratis; Premium, 15 dólares al mes | Automático |
| Sucuri | Plataforma de seguridad | De 229 a 549 dólares al año | Escaneos y limpiezas |
| Astra Security | Escáner; plan de pentest | Desde 69 dólares al mes; pentest 5.999 dólares al año | Testers y agentes automáticos |
| Intruder | Pentest de aplicación web | Desde 3.500 dólares por prueba | Se describe con IA |
| Hard2bit (España) | Pentest web o API acotado | Desde 1.490 € sin IVA | Web sencilla: 2.000–6.000 € |
| Hard2bit (España) | Jornada de pentesting | 500–1.000 € | Más en perfiles sénior |
| VITON13 | Auditoría y refuerzo | 73 $ asistido por IA o 93 $ dirigido por especialistas | 5–8 días laborables; no es un pentest certificado |
El precio sube con los roles y accesos, el acceso al código y la nueva prueba tras corregir; Hard2bit lo liga al alcance y al trabajo manual real.
Calculadora de costes
Calcula tu trabajo de seguridad
Elige un punto de partida y añade lo que necesita tu web.
Tu estimación
- Asistido por IA
- desde 73 $
- Dirigido por especialistas
- desde 93 $
- Plazo
- 5–8 días laborables
las fases pueden solaparse; el presupuesto escrito fija las fechas
Recibir un presupuesto escrito en 1 día laborablePrecios de partida de VITON13 hoy; el presupuesto escrito fija alcance y precio. No es un pentest certificado.
¿Es legal probar la seguridad de una web y qué exige la ley?
Probar la web de otro sin permiso es delito: consigue antes el consentimiento firmado del dueño, con alcance y fechas.
| Mercado | Acceso sin permiso | Si se filtran datos personales |
|---|---|---|
| España | Código Penal, art. 197 bis: de seis meses a dos años | Avisar a la AEPD en 72 horas (RGPD, art. 33) |
| Francia | Code pénal, art. 323-1: tres años y 100.000 € | 72 horas a la CNIL |
| Reino Unido | Computer Misuse Act, art. 1: hasta dos años | 72 horas (UK GDPR) |
| UE | Cada código penal nacional | Multas por fallos de seguridad de hasta 10 millones de euros o el 2% de la facturación |
El artículo 32 del RGPD pide evaluar con regularidad las medidas de seguridad y poder restaurar datos a tiempo: una auditoría fechada y una copia probada demuestran diligencia.
¿Cuándo necesitas una empresa de pentesting acreditada?
Cuando otro tiene que fiarse del informe. Una auditoría de estudio reduce tu riesgo, pero no es un certificado que un regulador o un gran cliente esté obligado a aceptar.
- Un contrato o licitación exige un pentest de una empresa acreditada, o trabajas con la Administración y te piden el Esquema Nacional de Seguridad; Hard2bit publica revisiones preparadas para ENS o ISO 27001 desde 5.500 €.
- Tu auditor de PCI DSS o de ISO 27001 pide un informe de pruebas de penetración.
- Tratas datos de salud, financieros o biométricos, donde una sola fuga cuesta mucho más que una prueba independiente.
En el resto de casos: pruebas gratuitas, luego auditoría con correcciones y, cuando los agujeros obvios estén cerrados, el pentest formal, para no pagar a testers por encontrar plugins sin actualizar.
Cómo audita y refuerza VITON13 una web
El refuerzo de seguridad de aplicación web es un paquete único de 5–8 días laborables. Partimos de un recorrido normal, otro que falló o preocupa, el stack actual, los accesos posibles y quien aprueba el resultado. Cada amenaza se vincula al activo expuesto, al límite de permisos, a una prueba de explotación, a la corrección y al retest. Corregimos en tu stack, con vuelta atrás por escrito. Para revisiones mensuales, nuestro mantenimiento web incluye seguridad y dependencias.
Refuerzo de seguridad de aplicación web
- Precio
- 73 $ asistido por IA o 93 $ dirigido por especialistas
- Plazo
- 5–8 días laborables
Configuración cloud y DevOps
- Precio
- 33 $ asistido por IA o 53 $ dirigido por especialistas
- Plazo
- 2–3 días laborables
Corrección de errores web
- Precio
- 13 $ asistido por IA o 33 $ dirigido por especialistas
- Plazo
- 1–2 días laborables
Asistido por IA: la IA prepara borradores en pasos definidos y una persona dirige y revisa cada resultado. Dirigido por especialistas: un especialista hace el trabajo y la IA ayuda.
Qué incluye
- Revisión de amenazas y accesos: qué está expuesto y quién llega
- Correcciones prioritarias que tu equipo puede mantener
- Validación y respuesta: cada corrección probada de nuevo
- 73 $ asistido por IA o 93 $ dirigido por especialistas; lo que quede fuera del alcance se presupuesta antes
No incluye
- Un informe de pentest certificado o independiente
- Certificados de cumplimiento como PCI DSS, ISO 27001 o ENS
- Vigilancia 24/7 y respuesta a incidentes de guardia
- Cualquier promesa de que una web no puede ser hackeada
Revisiones: 2 rondas de cambios sobre los entregables
Recibir presupuesto en 1 día laborablePresupuesto por escrito en 1 día laborable
Ejemplo
PROPIOProducto propio
Nuestra propia web: ocho hallazgos y ocho correcciones en tarasovvitalii.com
El 28 de septiembre de 2026 VITON13 revisó en caja blanca tarasovvitalii.com, el portafolio del fundador con chat, API en Node, nginx en Docker y 15 demos. Confirmó ocho hallazgos: uno alto (inyección de script por el parámetro ?cat= de una demo en el origen del chat), uno medio (sin Content-Security-Policy en las demos) y seis bajos. Los ocho se corrigieron y se volvieron a probar; 119 páginas de demo cargan con la nueva política sin infracciones.
Qué no demuestra
- Es nuestra propia web revisada por nuestro estudio: no es un pentest independiente ni un certificado.
- Cubre el código a 28 de septiembre de 2026 y nada más.
- Los ataques se repitieron en una copia local de los contenedores de producción, no en el servidor real.
Leer el caso: Auditoría de seguridad de tarasovvitalii.com: ocho hallazgos, ocho correcciones
Preguntas y respuestas
¿Qué es el OWASP Top 10?
Es la lista de los diez riesgos más críticos en aplicaciones web que publica la comunidad OWASP. La edición vigente, OWASP Top 10:2025, es la octava: la encabeza el control de acceso roto y estrena la cadena de suministro de software.
¿Cómo saber si mi web tiene malware?
Busca el dominio en el estado de sitios de Google Safe Browsing, analízalo en VirusTotal y abre el informe de problemas de seguridad de Search Console. Un resultado limpio no descarta código oculto en el servidor, así que compara también los archivos con una copia limpia.
¿Basta con un escaneo de seguridad online gratuito?
Para una web informativa sin accesos es un comienzo, no una prueba: MDN advierte que ni siquiera una A+ en HTTP Observatory comprueba software desactualizado, inyección SQL o plugins vulnerables del CMS. Con cuentas o pagos hace falta revisar permisos y código.
¿Cuánto dura una auditoría de seguridad web?
Depende del alcance: un pentest web acotado se mide en jornadas, que Hard2bit sitúa entre 500 y 1.000 € cada una. La auditoría y el refuerzo de VITON13 llevan 5–8 días laborables, con las correcciones y la nueva prueba incluidas.
¿Una auditoría protege de los ataques DDoS?
No. Un DDoS satura la web de tráfico y la protección la da el hosting o un proveedor de red; Cloudflare incluye protección DDoS sin límite incluso en su plan gratuito. La auditoría solo comprueba que está activa y que la IP real no se ve.
¿Qué es una auditoría de caja blanca?
El auditor lee el código fuente y la configuración, no solo las páginas públicas. La caja negra ve lo que ve un extraño y la caja gris añade una cuenta de usuario. La caja blanca ve lo invisible desde fuera, como claves en el código, y por eso revisamos así nuestra propia web.
Fuentes
- OWASP Top 10:2025 —
- OWASP 2025: introducción —
- MDN: Observatory, FAQ —
- MDN: Observatory, puntuación —
- Qualys SSL Labs —
- Google Safe Browsing: estado —
- Google: Safe Browsing FAQ —
- VirusTotal: cómo funciona —
- INCIBE: 017 —
- NCSC: pruebas de penetración —
- Verizon: DBIR 2026 —
- Patchstack: WordPress 2026 —
- EUR-Lex: RGPD —
- BOE: Código Penal —
- Légifrance: Code pénal —
- Computer Misuse Act 1990 —
- UK GDPR, art. 33 —
- Virusdie: precios —
- Sucuri: planes —
- Astra Security: precios —
- Intruder: precios —
- Hard2bit: precio del pentesting —
- Cloudflare: planes —
- tarasovvitalii.com: caso —