
VITON13 / Servicio concreto
Refuerzo de seguridad de aplicación web
Reduce riesgos reales de cuentas, datos y despliegue mediante correcciones prioritarias y mantenibles.
Recibir presupuesto en 1 día laborable↘Presupuesto por escrito en 1 día laborableEn resumen
¿Qué incluye Refuerzo de seguridad de aplicación web?
Refuerzo de seguridad de aplicación web parte de USD 73 con producción asistida por IA o de USD 93 con dirección especializada; el plazo habitual es de 5–8 días laborables.
El alcance publicado incluye revisión de amenazas y accesos, correcciones prioritarias, validación y respuesta.
Incluye 2 rondas de revisión sobre los entregables; VITON13 confirma el alcance por escrito.
Qué recibes y en qué condiciones
Refuerzo de seguridad de aplicación web
Asistido por IAdesde 73 $
Dirigido por especialistasdesde 93 $
- Revisión de amenazas y accesos
- Correcciones prioritarias
- Validación y respuesta
- Plazo
- 5–8 días laborables
- Revisiones
- 2 rondas sobre los entregables
- Incluye
- solo los entregables indicados en el paquete acordado
- No incluye
- costes externos ni trabajo fuera del alcance acordado
- Aportas tú
- brief, materiales actuales y los accesos requeridos para este alcance
Precios en USD; en otras monedas, orientativos. El alcance, las revisiones y las fechas quedan por escrito en tu presupuesto.
Trabajos
Casos
PROPIOProducto propio
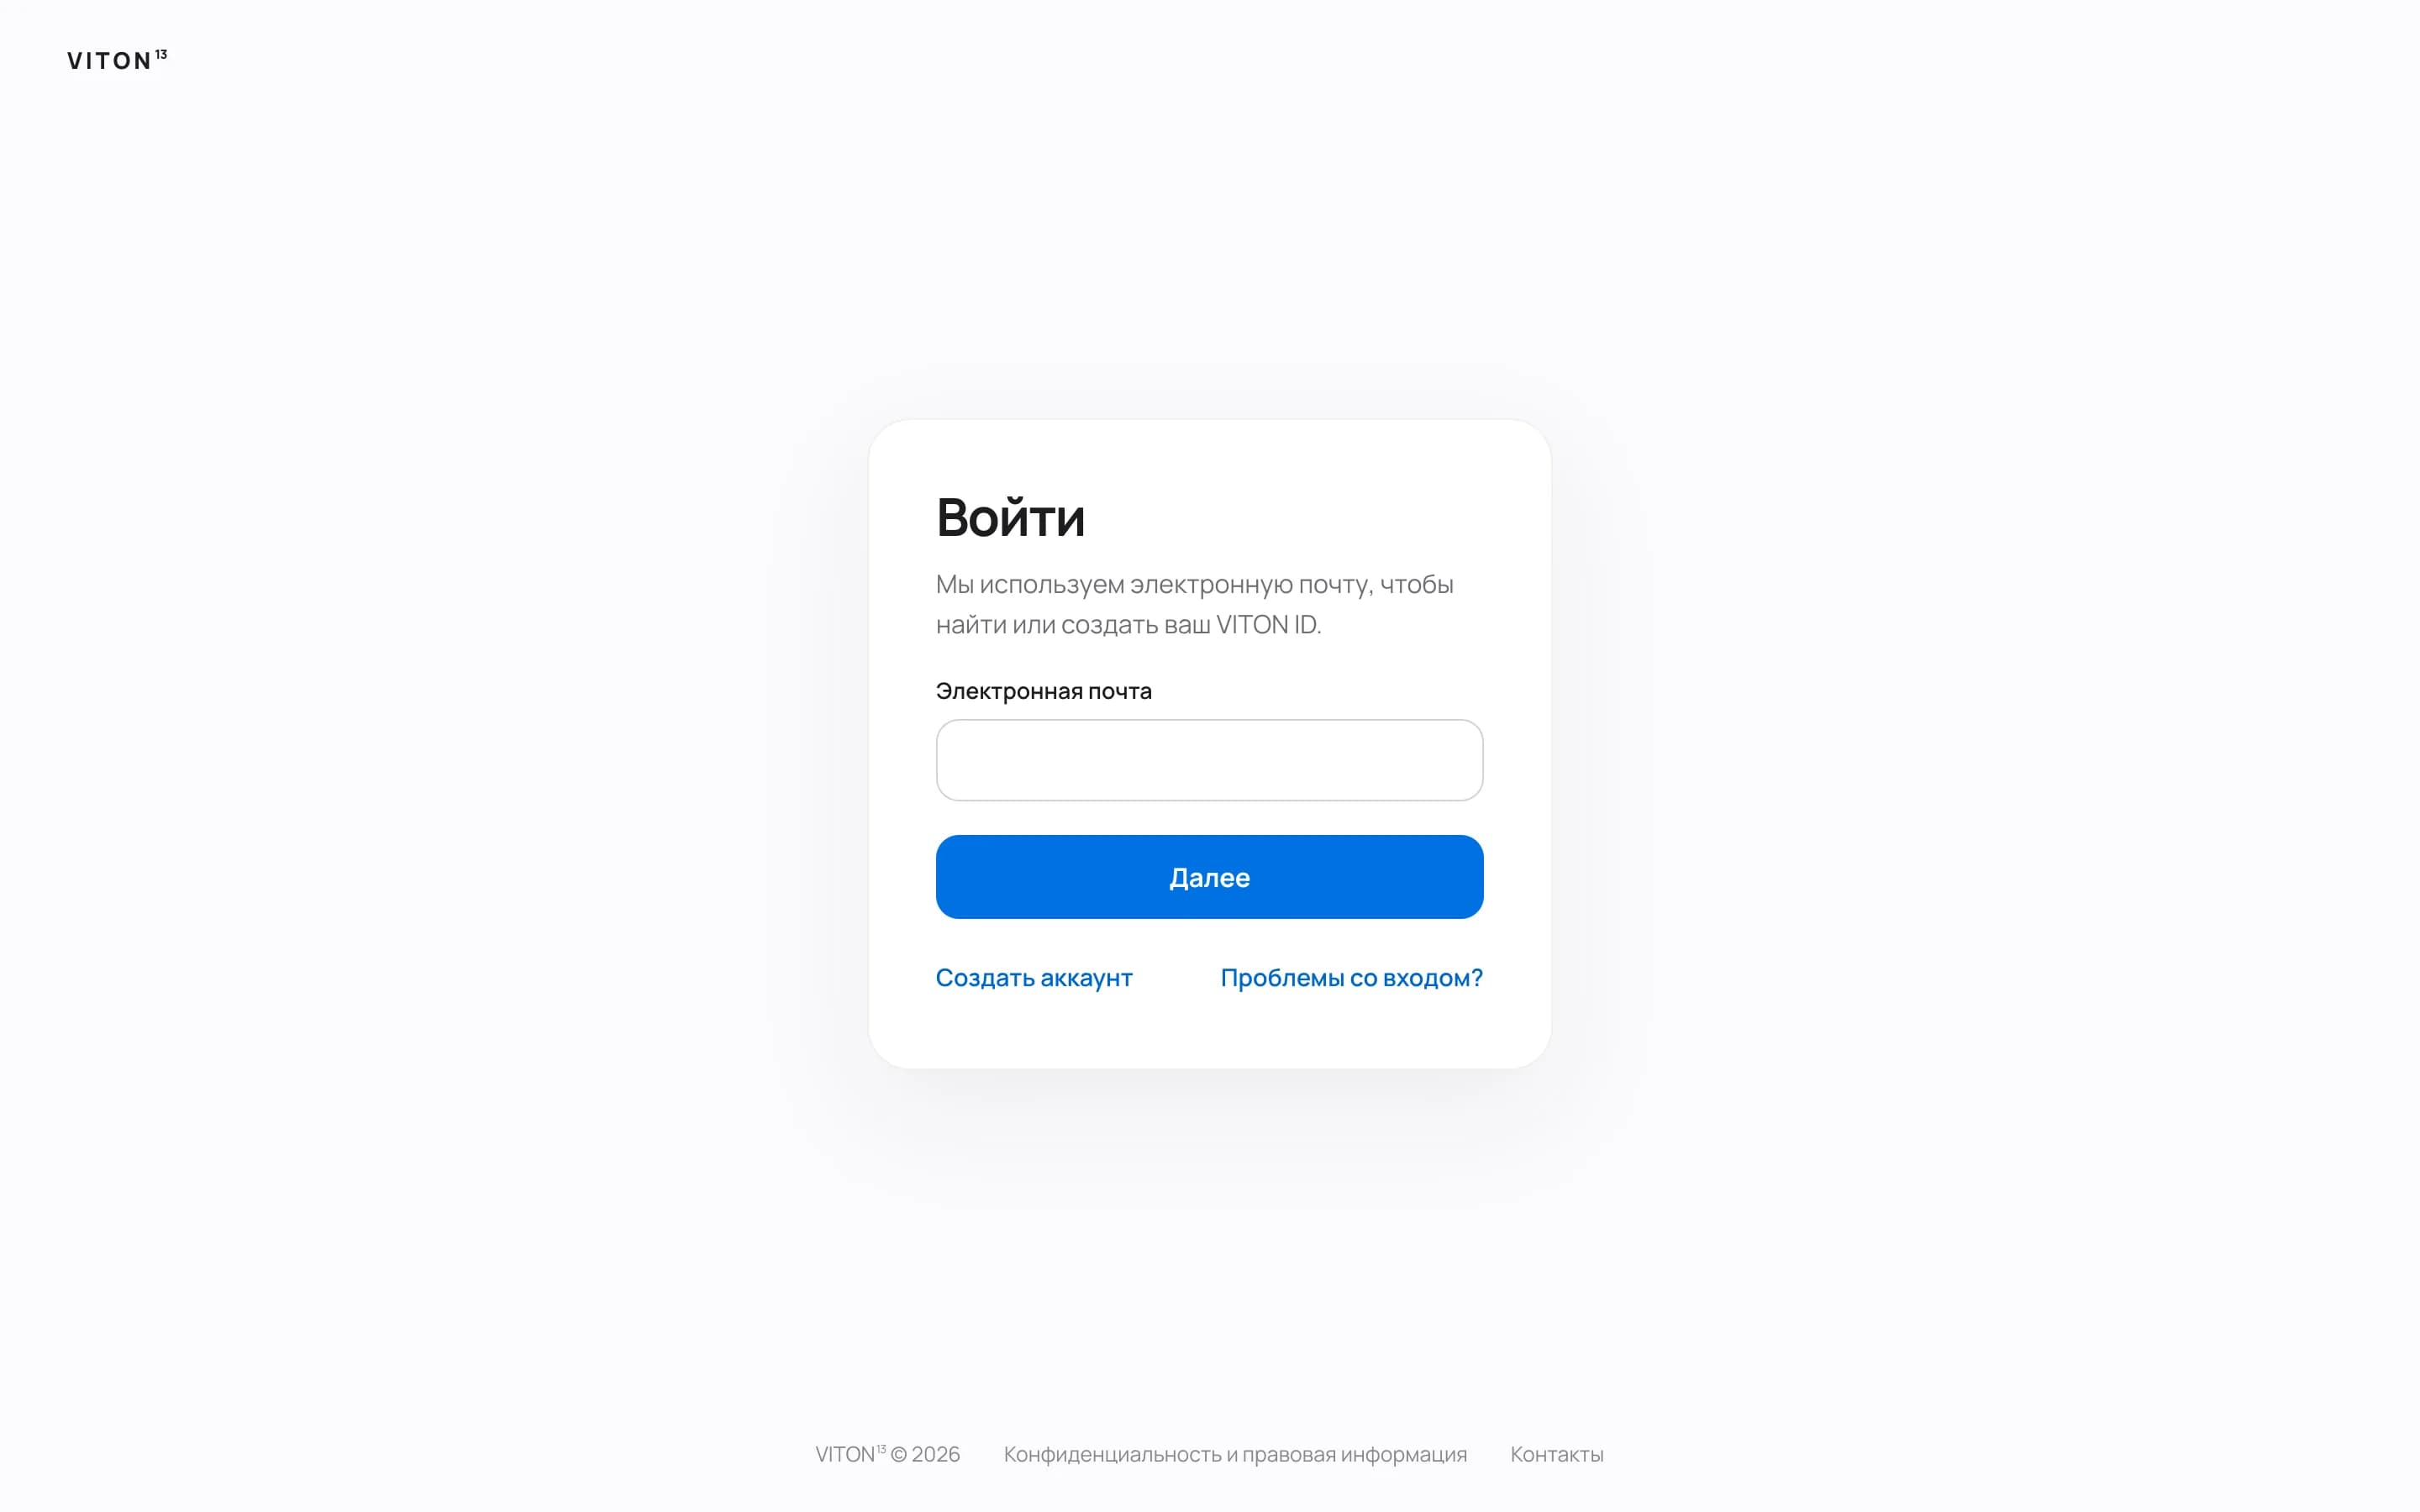
VITON ID y el área personal
Cuenta y área personal · 2026
VITON ID es la cuenta de viton13.com: un solo acceso para los pedidos, las conversaciones con el estudio sobre sus servicios y los bonos VITO, con una consola para los administradores. Los archivos que se adjuntan a un pedido del estudio se cifran en el navegador antes de subirse.
Leer el caso →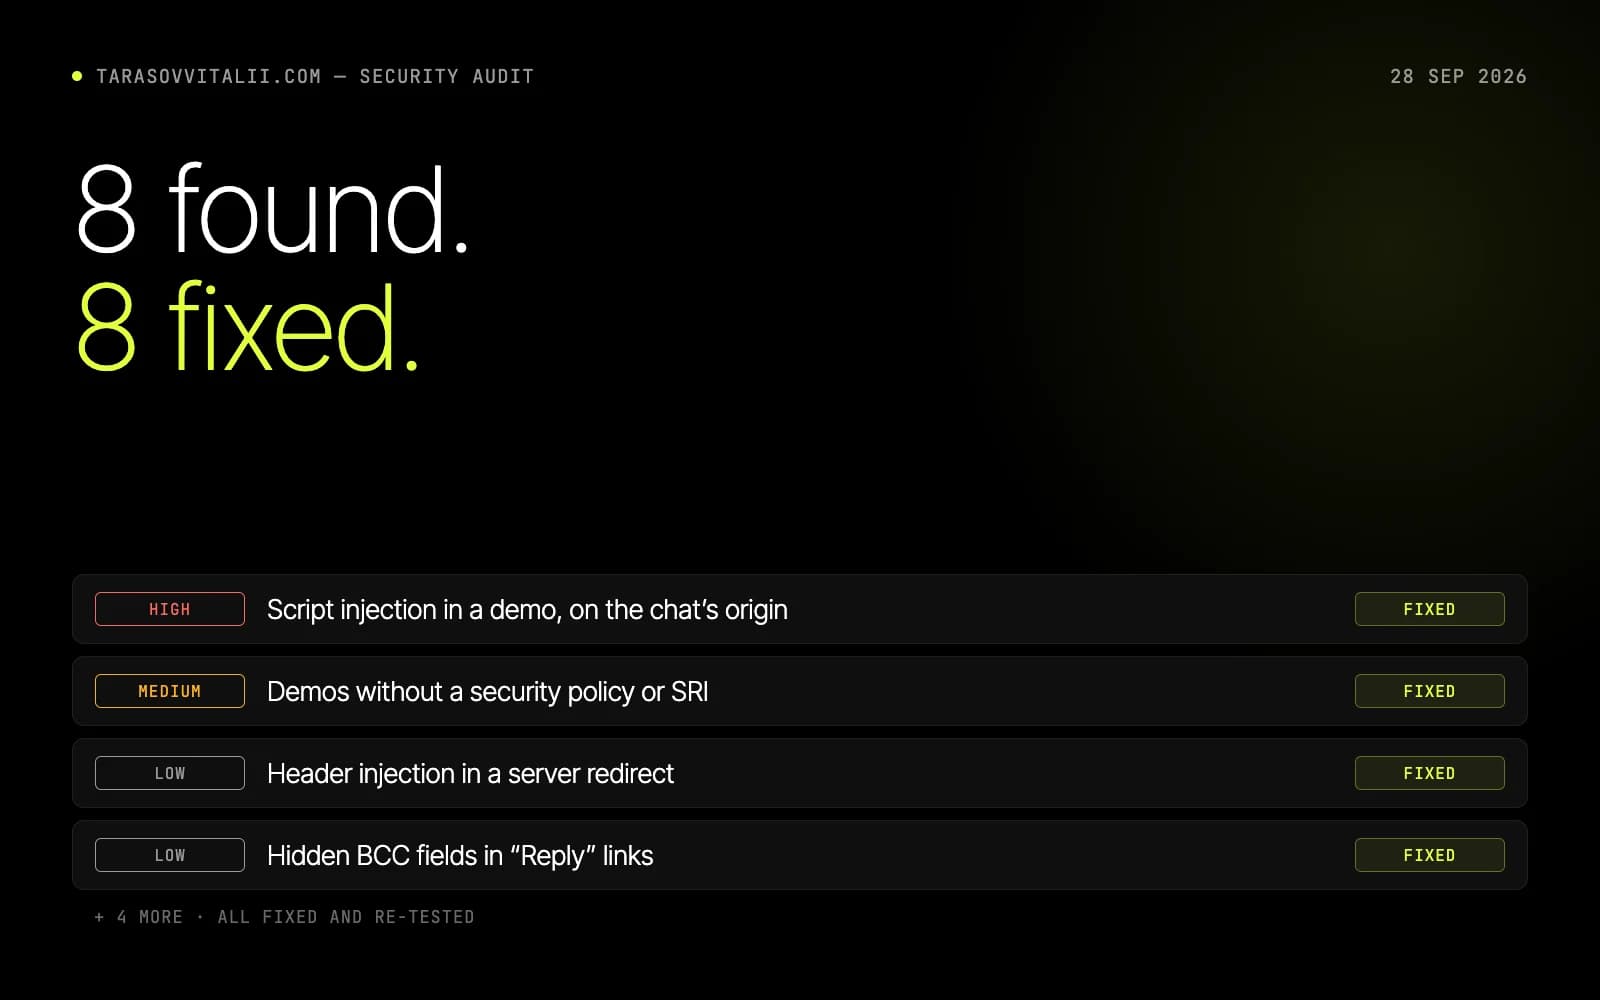
PROPIOProducto propio
Auditoría de seguridad de tarasovvitalii.com
Auditoría de seguridad · sitio propio · 2026
Una revisión de seguridad de caja blanca del portafolio del fundador, tarasovvitalii.com: su chat, su API de mensajes, su servidor y 15 demos conceptuales. Encontramos ocho problemas, uno de ellos una inyección de script de riesgo alto en el origen donde el chat guarda la sesión de acceso, corregimos los ocho y volvimos a probar cada corrección.
Leer el caso →Guías relacionadas
Todas las guíasTU PRÓXIMO PROYECTO · DESARROLLO DESDE 13 $
De una idea a un plan claro.
Elige el alcance, consulta el precio inicial y habla con VITON13. El servicio elegido acompaña tu conversación. Presupuesto por escrito en 1 día laborable.
Hagamos algo tuyo.
Explora nuestros trabajos o trae tu idea. Empezamos con una conversación.
Concepto↗
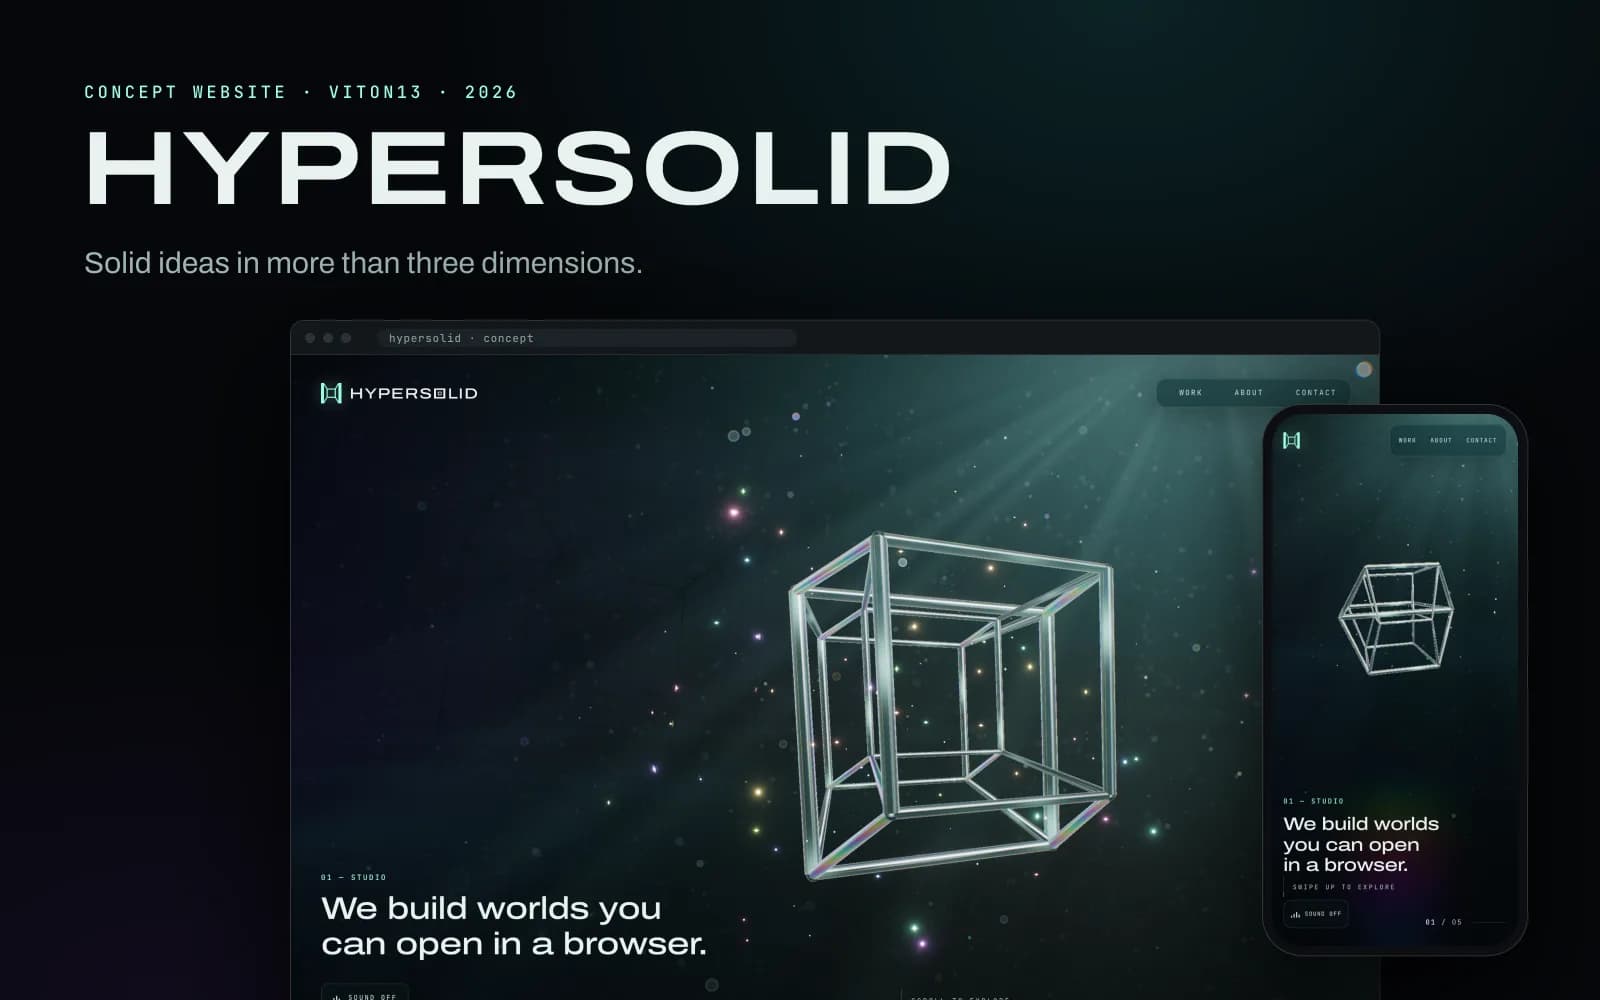
Web conceptual · WebGL · inglés · 2026HYPERSOLID
Alcance y precioPuedes elegir después+
01 / Alcance y precio
Refuerzo de seguridad de aplicación web
Presupuesto inicialDesde 73 $
Reduce riesgos reales de cuentas, datos y despliegue mediante correcciones prioritarias y mantenibles.
Qué incluye
- Revisión de amenazas y accesos
- Correcciones prioritarias
- Validación y respuesta
- Plazo: 5–8 días laborables
- Revisiones: 2 rondas sobre los entregables
- Incluye: solo los entregables indicados en el paquete acordado
- No incluye: costes externos ni trabajo fuera del alcance acordado
- Necesitamos: brief, materiales actuales y los accesos requeridos para este alcance
Estimación inicial del alcance elegido. Confirmamos entregables, plazos y precio final por escrito antes de empezar. Los costes externos son aparte.
Con qué puedes contar
- Presupuesto por escrito en 1 día laborable, por el medio de contacto que elijas.
- Alcance por escrito antes de empezar: entregables, rondas de revisión y exclusiones.
- Trabajamos en cuatro idiomas y mostramos los precios en tu moneda.
- Sin cuenta. Los adjuntos se cifran en este navegador antes de subirlos.
Enviar un brief detallado o archivos
Desarrollo desde 13 $
La IA reduce el tiempo dedicado a tareas repetitivas. VITON13 comparte esa eficiencia con el cliente y mantiene la revisión humana en cada entrega.
Solicitar con VITON IDCómo se organiza el trabajo
01
Por qué aparece esta necesidad — Revisión de amenazas y accesos
Refuerzo de seguridad de aplicación web cobra sentido cuando un flujo, una decisión o un traspaso concreto deja de ser fiable. Reduce riesgos reales de cuentas, datos y despliegue mediante correcciones prioritarias y mantenibles. Empezamos por la acción bloqueada y su coste operativo; la tecnología se decide después y solo si elimina esa restricción. Por eso, la sesión inicial de Refuerzo de seguridad de aplicación web usa un caso bloqueado real y su responsable, no un briefing de producto ficticio.
02
El límite técnico — Correcciones prioritarias
En Refuerzo de seguridad de aplicación web, el límite técnico conecta Revisión de amenazas y accesos, Correcciones prioritarias, Validación y respuesta. Las funciones adyacentes quedan fuera hasta tener responsable, fuente de datos y aceptación propia; un encargo enfocado no debe convertirse en una reescritura silenciosa. La cadena de evidencia debe conectar Revisión de amenazas y accesos con Correcciones prioritarias; sin esa unión, Validación y respuesta no está listo para aceptación.
03
Fallos que deben aparecer pronto — Validación y respuesta
El fallo que debe hacerse visible pronto es añadir herramientas sin modelo de riesgo de publicación, responsables de pruebas, respuesta a alertas y rollback ensayado. El fallo específico surge cuando Correcciones prioritarias cambia de estado, pero Revisión de amenazas y accesos no prueba la entrada y Validación y respuesta no reconstruye lo ocurrido. La revisión vincula una amenaza con activo, límite de permisos, prueba de explotación, corrección y retest. Se convierte en caso de prueba o control operativo, no en una línea genérica de “QA incluido”. Revisión de amenazas y accesos funciona como componente operativo, Correcciones prioritarias como traspaso controlado y Validación y respuesta como registro que podrá revisar el futuro responsable.
04
Cómo funciona la aceptación — Revisión de amenazas y accesos
Una demostración pulida no equivale a aceptación. La receta significa un cambio controlado falla de forma visible, protege datos críticos y se revierte con el runbook. La firma exige una traza normal y otra fallida a través de Revisión de amenazas y accesos, Correcciones prioritarias y Validación y respuesta. Contenido representativo, permisos, estados de error y recuperación se prueban antes de cerrar la entrega. El ejercicio de fallo empieza en Correcciones prioritarias, recorre el trayecto afectado hasta Revisión de amenazas y accesos y verifica la recuperación mediante Validación y respuesta.
05
La vida después del lanzamiento — Correcciones prioritarias
Refuerzo de seguridad de aplicación web continúa después del despliegue mediante propiedad, monitorización, mantenimiento y entrega utilizable. El paquete final registra accesos, dependencias, límites conocidos y la acción cuando falla la ruta normal. La comparación entre comprar y construir se centra en la propiedad de Revisión de amenazas y accesos, la operación continua de Correcciones prioritarias y la portabilidad de Validación y respuesta.
06
Cómo se forma el presupuesto — Validación y respuesta
Refuerzo de seguridad de aplicación web parte de $73 y suele ocupar 5–8 días laborables. Ese punto publicado cubre los entregables declarados; integraciones, migraciones o controles adicionales se estiman aparte antes de aprobar. La revisión final no pregunta si refuerzo de seguridad de aplicación web parece terminado, sino si Revisión de amenazas y accesos, Correcciones prioritarias y Validación y respuesta resisten el caso representativo acordado.
Revisión de amenazas y accesos
Revisión de amenazas y accesos es el artefacto operativo que se prueba con una entrada representativa. Su responsable y estado esperado se fijan antes de producción, sin depender de una demo pulida.
Correcciones prioritarias
Correcciones prioritarias controla la transición. Ensayamos un recorrido normal y una interrupción frente a este riesgo concreto: añadir herramientas sin modelo de riesgo de publicación, responsables de pruebas, respuesta a alertas y rollback ensayado. El fallo específico surge cuando Correcciones prioritarias cambia de estado, pero Revisión de amenazas y accesos no prueba la entrada y Validación y respuesta no reconstruye lo ocurrido. La revisión vincula una amenaza con activo, límite de permisos, prueba de explotación, corrección y retest.
Validación y respuesta
Validación y respuesta conserva el traspaso y la prueba del resultado. Otro mantenedor autorizado debe reproducirla y verificar un cambio controlado falla de forma visible, protege datos críticos y se revierte con el runbook. La firma exige una traza normal y otra fallida a través de Revisión de amenazas y accesos, Correcciones prioritarias y Validación y respuesta.
Lee la guía completa antes de contratar
Refuerzo de seguridad de aplicación web — checklist de implementación
Refuerzo de seguridad de aplicación web se planifica desde el primer Revisión de amenazas y accesos operativo, pasa por Correcciones prioritarias y termina en Validación y respuesta.
Abrir el artículo↗Preguntas antes de comprar
01¿Qué evidencia debe existir antes de empezar?+
Aporta un ejemplo normal, un fallo, el stack actual, límites de acceso y la persona que aceptará el resultado. Basta para descubrir incógnitas sin fingir una especificación terminada. Por eso, la sesión inicial de Refuerzo de seguridad de aplicación web usa un caso bloqueado real y su responsable, no un briefing de producto ficticio.
02¿Cuál es la prueba de aceptación?+
La aceptación no es una presentación. Aquí significa un cambio controlado falla de forma visible, protege datos críticos y se revierte con el runbook. La firma exige una traza normal y otra fallida a través de Revisión de amenazas y accesos, Correcciones prioritarias y Validación y respuesta, con datos y permisos representativos y al menos un estado de error. La cadena de evidencia debe conectar Revisión de amenazas y accesos con Correcciones prioritarias; sin esa unión, Validación y respuesta no está listo para aceptación.
03¿Qué riesgo cambia más el alcance?+
El riesgo decisivo es añadir herramientas sin modelo de riesgo de publicación, responsables de pruebas, respuesta a alertas y rollback ensayado. Si no se puede probar con seguridad, hace falta discovery, piloto o un límite menor antes de producción. Revisión de amenazas y accesos funciona como componente operativo, Correcciones prioritarias como traspaso controlado y Validación y respuesta como registro que podrá revisar el futuro responsable.
04¿Puede una herramienta existente sustituir un desarrollo a medida?+
A veces. Comparamos la propiedad solicitada con una remediación enfocada en vez de sustituir toda la plataforma o seguridad. Si Correcciones prioritarias puede seguir en el stack actual, encarga solo la capa de propiedad y verificación que falta. El trabajo a medida se justifica solo si la diferencia operativa supera la complejidad continua. El ejercicio de fallo empieza en Correcciones prioritarias, recorre el trayecto afectado hasta Revisión de amenazas y accesos y verifica la recuperación mediante Validación y respuesta.
05¿Cómo se confirman precio y plazo?+
El punto publicado es $73 y 5–8 días laborables para los entregables listados. Las dependencias externas se presupuestan antes de aprobar. La comparación entre comprar y construir se centra en la propiedad de Revisión de amenazas y accesos, la operación continua de Correcciones prioritarias y la portabilidad de Validación y respuesta.
Qué dicen los clientes
Más en esta categoría
Corrección de accesibilidad web
Elimina barreras de código, contenido e interacción que impiden completar recorridos importantes.
↗
Rescate de código generado por IA
Estabiliza una base creada con IA reproduciendo fallos, protegiendo rutas críticas y sustituyendo supuestos inseguros por etapas.
↗
QA y automatización de pruebas
Detecta regresiones críticas antes que los clientes con una red automatizada de seguridad para releases.
↗
Desarrollo de aplicación web con IA
Convierte un flujo útil de IA en un producto seguro con datos propios, revisión y resultado medible.
↗