
VITON13 / Service ciblé
Renforcement de la sécurité d’une application web
Réduisez les risques concrets liés aux comptes, aux données et au déploiement grâce à des corrections prioritaires que l’équipe peut maintenir.
Recevoir un devis sous 1 jour ouvré↘Devis écrit sous 1 jour ouvréEn bref
Que comprend Renforcement de la sécurité d’une application web ?
Renforcement de la sécurité d’une application web est proposé dès USD 73 en production assistée par IA ou dès USD 93 avec pilotage humain ; le délai habituel est de 5–8 jours ouvrés.
Le périmètre publié comprend revue des menaces et des accès, corrections de sécurité prioritaires, vérification et consignes de réponse.
Comprend 2 tours de révision sur les livrables ; VITON13 confirme le périmètre par écrit.
Ce que vous recevez et à quelles conditions
Renforcement de la sécurité d’une application web
Assisté par IAdès 73 $
Piloté par un spécialistedès 93 $
- Revue des menaces et des accès
- Corrections de sécurité prioritaires
- Vérification et consignes de réponse
- Délai
- 5–8 jours ouvrés
- Révisions
- 2 tours sur les livrables
- Inclus
- uniquement les livrables indiqués dans la formule convenue
- Non inclus
- coûts externes et travail hors du périmètre convenu
- À fournir
- brief, éléments existants et accès nécessaires à ce périmètre
- Vous recevez
- livrables indiqués et note écrite de fin de mission
Prix en USD ; dans les autres devises, ils sont indicatifs. Périmètre, révisions et dates figurent par écrit dans votre devis.
Réalisations
Études de cas
INTERNENotre propre produit
VITON ID et l’espace personnel
Compte et espace personnel · 2026
VITON ID est le compte de viton13.com : une seule connexion pour les commandes, les échanges avec le studio autour d’un service et les bonus VITO, avec une console pour les administrateurs. Les fichiers joints à une commande de service sont chiffrés dans le navigateur avant l’envoi.
Lire l’étude →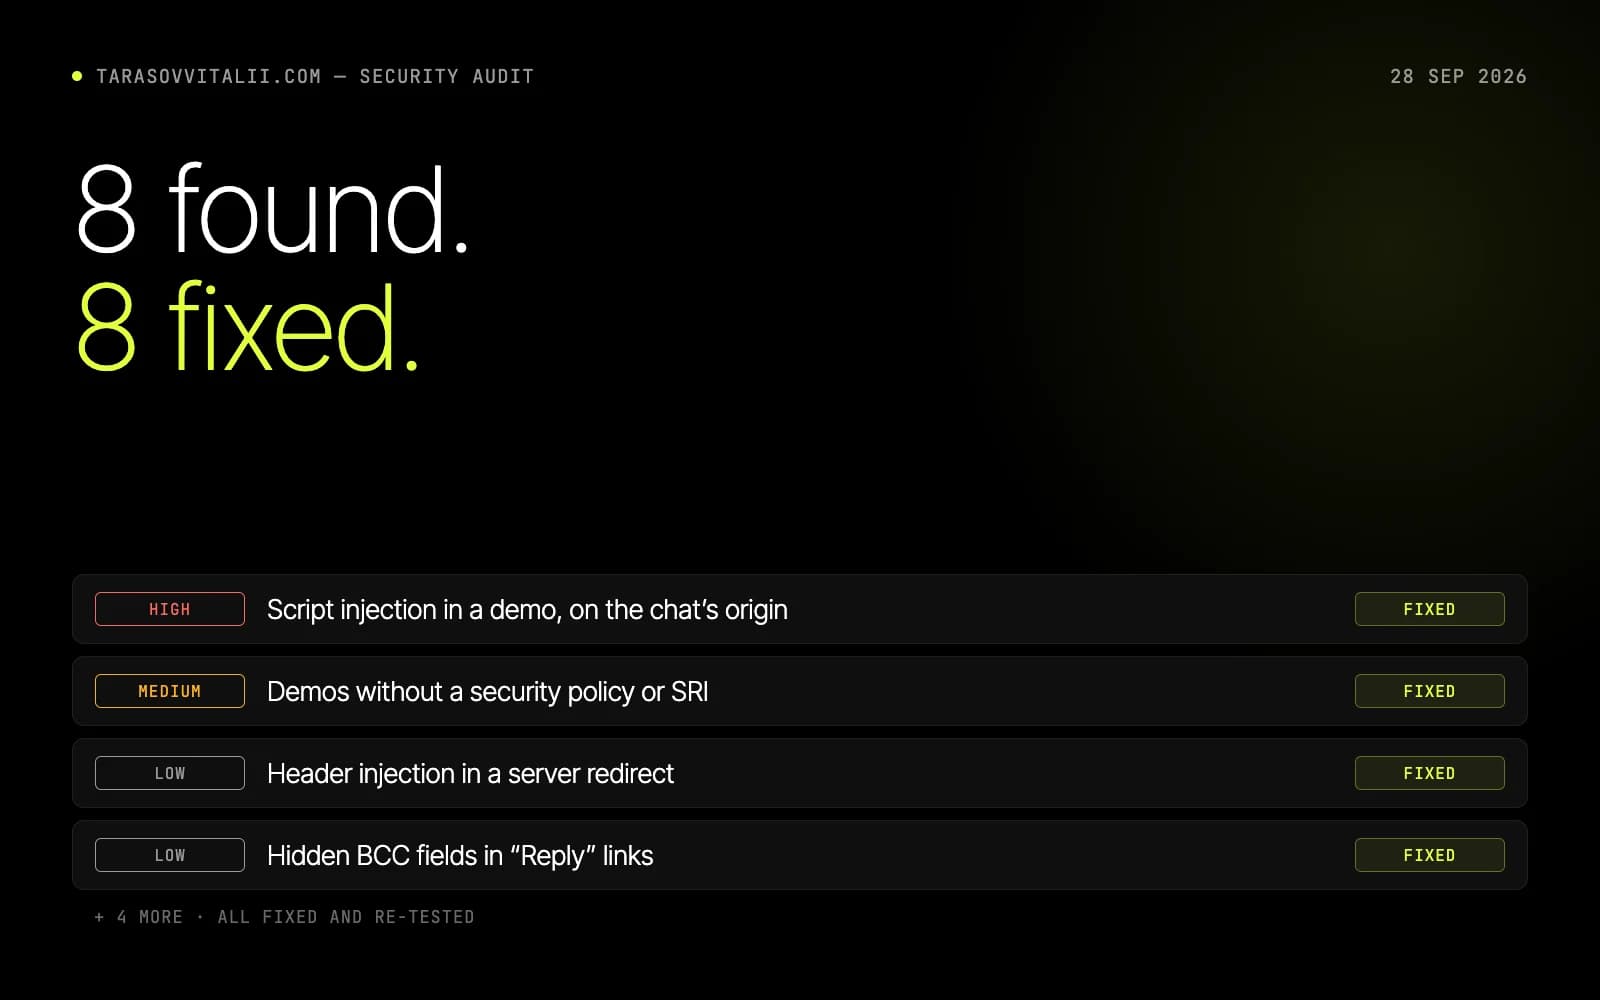
INTERNENotre propre produit
Audit de sécurité de tarasovvitalii.com
Audit de sécurité · notre propre site · 2026
Une revue de sécurité en boîte blanche du site portfolio du fondateur, tarasovvitalii.com : son chat, son API de messages, son serveur et 15 démos de sites concepts. Nous avons relevé huit problèmes, dont une injection de script à risque élevé sur l’origine où le chat conserve sa session de connexion, corrigé les huit et testé à nouveau chaque correctif.
Lire l’étude →Guides liés
Tous les guidesVOTRE PROCHAIN PROJET · DÉVELOPPEMENT DÈS 13 $
D’une idée à un plan clair.
Choisissez le périmètre, consultez le prix de départ et échangez avec VITON13. Le service choisi accompagne votre conversation. Devis écrit sous 1 jour ouvré.
Créons quelque chose à vous.
Découvrez nos réalisations ou apportez votre idée. Tout commence par un échange.
Concept↗
Site concept · WebGL · anglais · 2026HYPERSOLID
Périmètre et prixVous pouvez choisir plus tard+
01 / Périmètre et prix
Renforcement de la sécurité d’une application web
Budget de départÀ partir de 73 $
Réduisez les risques concrets liés aux comptes, aux données et au déploiement grâce à des corrections prioritaires que l’équipe peut maintenir.
Ce qui est inclus
- Revue des menaces et des accès
- Corrections de sécurité prioritaires
- Vérification et consignes de réponse
- Délai: 5–8 jours ouvrés
- Révisions : 2 tours sur les livrables
- Inclus : uniquement les livrables indiqués dans la formule convenue
- Non inclus : coûts externes et travail hors du périmètre convenu
- À fournir : brief, éléments existants et accès nécessaires à ce périmètre
- Remise : livrables indiqués et note écrite de fin de mission
Estimation de départ du périmètre choisi. Livrables, délais et prix final sont confirmés par écrit avant le début. Les coûts externes sont séparés.
Ce sur quoi vous pouvez compter
- Devis écrit sous 1 jour ouvré, envoyé par le moyen de contact choisi.
- Périmètre écrit avant le démarrage : livrables, tours de révision et exclusions.
- Nous travaillons en quatre langues et affichons les prix dans votre devise.
- Aucun compte nécessaire. Les pièces jointes sont chiffrées dans le navigateur avant l’envoi.
Envoyer un brief détaillé ou des fichiers
Développement dès 13 $
L’IA réduit le temps consacré aux tâches répétitives. VITON13 restitue cette efficacité au client tout en maintenant une revue humaine à chaque livraison.
Commander avec VITON IDComment le travail est organisé
01
Pourquoi cette demande apparaît — Revue des menaces et des accès
Renforcement de la sécurité d’une application web devient pertinent lorsqu’un flux, une décision ou un transfert précis cesse d’être fiable. Réduisez les risques concrets liés aux comptes, aux données et au déploiement grâce à des corrections prioritaires que l’équipe peut maintenir. Nous partons de l’action bloquée et de son coût opérationnel ; la technologie n’est choisie qu’ensuite, si elle lève réellement cette contrainte. La séance initiale de Renforcement de la sécurité d’une application web étudie donc un cas bloqué réel et son responsable, et non un brief produit fictif.
02
La limite technique — Corrections de sécurité prioritaires
Pour Renforcement de la sécurité d’une application web, la limite technique relie Revue des menaces et des accès, Corrections de sécurité prioritaires, Vérification et consignes de réponse. Les fonctions voisines restent hors périmètre tant qu’elles n’ont pas leur responsable, source de données et recette ; une mission ciblée ne doit pas devenir une réécriture silencieuse. La chaîne de preuve doit relier Revue des menaces et des accès à Corrections de sécurité prioritaires ; sans ce lien, Vérification et consignes de réponse n’est pas prêt pour la recette.
03
Les défaillances à exposer tôt — Vérification et consignes de réponse
La défaillance à rendre visible tôt est ajouter des outils sans modèle de risque de release, propriétaires des tests, réponse aux alertes et retour arrière répété. L’échec propre à cette route apparaît lorsque Corrections de sécurité prioritaires change d’état, mais que Revue des menaces et des accès ne prouve pas l’entrée et que Vérification et consignes de réponse ne reconstitue pas les faits. La revue relie une menace à un actif, une limite de droits, un test d’exploitation, un correctif et une nouvelle preuve. Elle devient un cas de test ou un contrôle opérationnel, pas une ligne générique « QA incluse ». Revue des menaces et des accès devient le composant opérationnel, Corrections de sécurité prioritaires le transfert contrôlé et Vérification et consignes de réponse la trace qu’un futur mainteneur pourra examiner.
04
Comment fonctionne la recette — Revue des menaces et des accès
Une démonstration soignée ne vaut pas recette. L’acceptation signifie un changement contrôlé échoue de façon visible, protège les données critiques et se renverse avec le runbook. La recette exige une trace nominale et une trace d’échec à travers Revue des menaces et des accès, Corrections de sécurité prioritaires et Vérification et consignes de réponse. Contenu représentatif, droits, états d’erreur et récupération sont exercés avant la clôture. L’exercice d’échec part de Corrections de sécurité prioritaires, remonte le parcours touché vers Revue des menaces et des accès et vérifie la reprise grâce à Vérification et consignes de réponse.
05
La vie après la mise en ligne — Corrections de sécurité prioritaires
Renforcement de la sécurité d’une application web continue après le déploiement par la responsabilité, la supervision, la maintenance et une remise exploitable. Le paquet final consigne accès, dépendances, limites connues et action lorsque le parcours normal échoue. La comparaison achat-sur-mesure porte précisément sur la propriété de Revue des menaces et des accès, l’exploitation continue de Corrections de sécurité prioritaires et la portabilité de Vérification et consignes de réponse.
06
Comment le devis est construit — Vérification et consignes de réponse
Renforcement de la sécurité d’une application web débute à 73 $ pour une fenêtre habituelle de 5–8 jours ouvrés. Ce point d’entrée couvre les livrables annoncés ; intégrations, migrations ou contrôles supplémentaires sont chiffrés séparément avant validation. La revue finale ne demande pas si renforcement de la sécurité d’une application web semble terminé, mais si Revue des menaces et des accès, Corrections de sécurité prioritaires et Vérification et consignes de réponse résistent au cas représentatif convenu.
Revue des menaces et des accès
Revue des menaces et des accès est le livrable opérationnel testé avec une entrée représentative. Son responsable et l’état attendu sont fixés avant la production ; la recette ne dépend donc pas d’une démonstration soignée.
Corrections de sécurité prioritaires
Corrections de sécurité prioritaires porte la transition contrôlée. Nous exerçons un parcours nominal et une interruption face à ce risque précis : ajouter des outils sans modèle de risque de release, propriétaires des tests, réponse aux alertes et retour arrière répété. L’échec propre à cette route apparaît lorsque Corrections de sécurité prioritaires change d’état, mais que Revue des menaces et des accès ne prouve pas l’entrée et que Vérification et consignes de réponse ne reconstitue pas les faits. La revue relie une menace à un actif, une limite de droits, un test d’exploitation, un correctif et une nouvelle preuve.
Vérification et consignes de réponse
Vérification et consignes de réponse conserve la remise et la preuve du résultat. Un second mainteneur autorisé doit pouvoir la reproduire et vérifier un changement contrôlé échoue de façon visible, protège les données critiques et se renverse avec le runbook. La recette exige une trace nominale et une trace d’échec à travers Revue des menaces et des accès, Corrections de sécurité prioritaires et Vérification et consignes de réponse.
Lisez le guide complet avant de commander
Renforcement de la sécurité d’une application web — check-list d’implémentation
Renforcement de la sécurité d’une application web se planifie depuis le premier Revue des menaces et des accès opérationnel, en passant par Corrections de sécurité prioritaires, jusqu’à Vérification et consignes de réponse.
Ouvrir l'article↗Les questions posées avant d'acheter
01Quelles preuves réunir avant de commencer ?+
Apportez un exemple normal, un échec, la stack actuelle, les limites d’accès et la personne qui acceptera le résultat. Cela suffit pour exposer les inconnues sans prétendre que la spécification est terminée. La séance initiale de Renforcement de la sécurité d’une application web étudie donc un cas bloqué réel et son responsable, et non un brief produit fictif.
02Quel est le test de recette ?+
La recette n’est pas une présentation. Ici, elle signifie un changement contrôlé échoue de façon visible, protège les données critiques et se renverse avec le runbook. La recette exige une trace nominale et une trace d’échec à travers Revue des menaces et des accès, Corrections de sécurité prioritaires et Vérification et consignes de réponse, avec données et droits représentatifs et au moins un état d’échec. La chaîne de preuve doit relier Revue des menaces et des accès à Corrections de sécurité prioritaires ; sans ce lien, Vérification et consignes de réponse n’est pas prêt pour la recette.
03Quel risque modifie le plus le périmètre ?+
Le risque décisif est ajouter des outils sans modèle de risque de release, propriétaires des tests, réponse aux alertes et retour arrière répété. S’il ne peut être testé sans danger, un cadrage, un pilote ou une limite plus étroite précède la production. Revue des menaces et des accès devient le composant opérationnel, Corrections de sécurité prioritaires le transfert contrôlé et Vérification et consignes de réponse la trace qu’un futur mainteneur pourra examiner.
04Un outil existant peut-il remplacer un développement sur mesure ?+
Parfois. Nous comparons la propriété demandée à une remédiation ciblée plutôt que le remplacement complet de la plateforme ou de la sécurité. Si Corrections de sécurité prioritaires peut rester dans la stack actuelle, ne commandez que la couche de propriété et de vérification manquante. Le sur-mesure se justifie seulement si la différence opérationnelle dépasse la complexité continue. L’exercice d’échec part de Corrections de sécurité prioritaires, remonte le parcours touché vers Revue des menaces et des accès et vérifie la reprise grâce à Vérification et consignes de réponse.
05Comment confirmer prix et délai ?+
Le point publié est de 73 $ et 5–8 jours ouvrés pour les livrables listés. Les dépendances hors limite sont chiffrées avant validation. La comparaison achat-sur-mesure porte précisément sur la propriété de Revue des menaces et des accès, l’exploitation continue de Corrections de sécurité prioritaires et la portabilité de Vérification et consignes de réponse.
Ce que disent les clients
Plus dans cette catégorie
Correction de l’accessibilité web
Supprimez les obstacles de code, de contenu et d’interaction qui empêchent les utilisateurs d’accomplir les parcours essentiels.
↗
Sauvetage de code généré par IA
Stabilisez une codebase produite par IA en reproduisant les pannes, protégeant les parcours critiques et remplaçant les hypothèses dangereuses par étapes.
↗
QA et automatisation des tests
Détectez les régressions critiques avant vos clients grâce à un filet de sécurité automatisé centré sur chaque version.
↗
Développement d’application web avec IA
Transformez un processus IA utile en produit sécurisé, avec vos propres données, des validations humaines et un résultat mesurable.
↗